

Como configurar e usar o Windscribe em um roteador (OpenVPN WireGuard)


Visão geral
Instalar o Windscribe no seu roteador direciona o tráfego de internet pela VPN para os dispositivos atribuídos ao perfil de VPN: celulares, smart TVs, consoles de jogos e outros que se conectam por meio dele. Em roteadores com uma opção de aplicar a todos, isso pode abranger a maioria dos dispositivos da rede principal, dependendo do seu roteador, com as exceções abaixo. Isso é especialmente útil para dispositivos que não conseguem executar um aplicativo de VPN nativamente e significa que você configura a conexão uma única vez, em vez de fazer isso em cada dispositivo.
Atenção: uma VPN no roteador é útil, mas não é uma manta mágica de invisibilidade para toda a sua rede. Dispositivos em redes de convidados ou pontos de acesso secundários, tráfego da LAN local entre dispositivos no mesmo roteador, serviços em segundo plano do próprio roteador e qualquer dispositivo que execute sua própria VPN ou proxy separado não passarão automaticamente pelo túnel. O tráfego IPv6 também pode contornar o túnel, dependendo do roteador e das configurações.
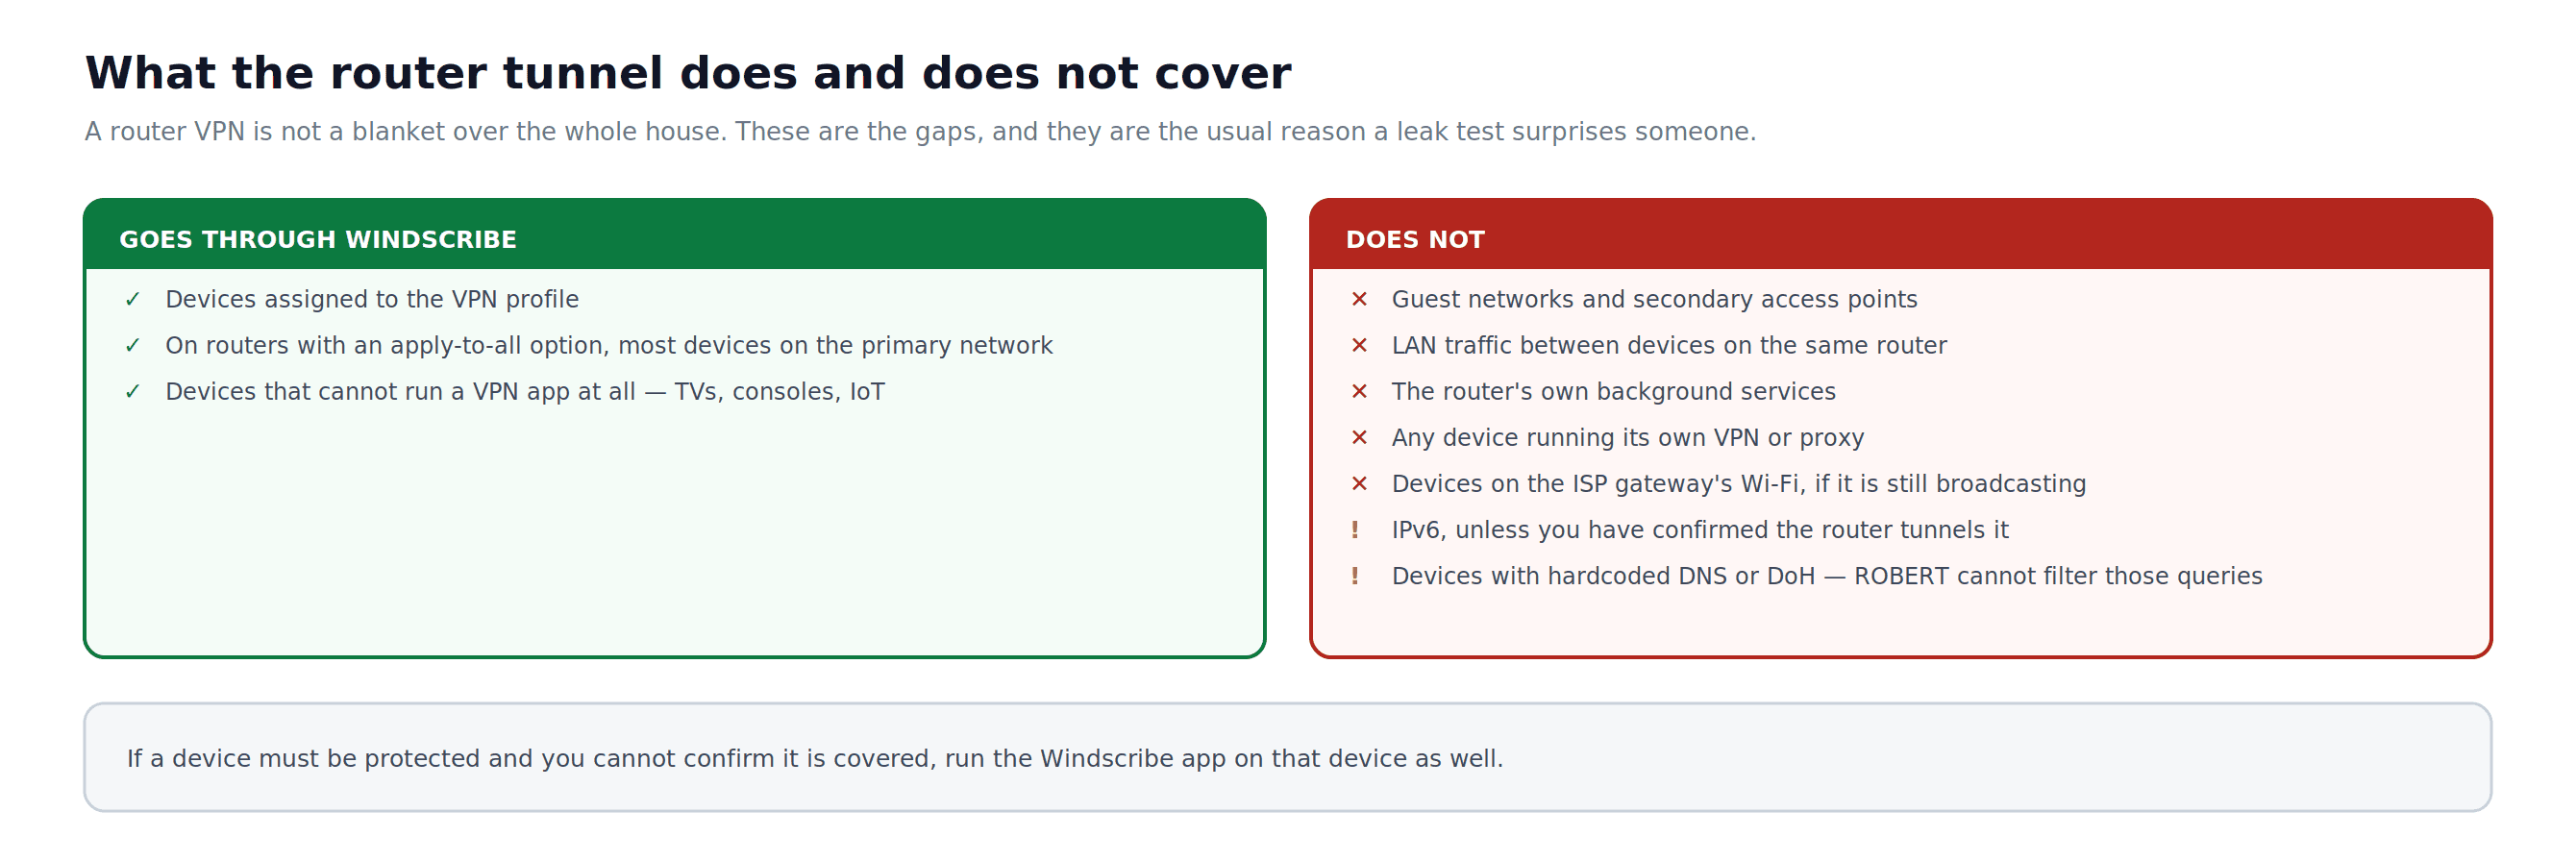
Figura 1: O que um túnel no nível do roteador abrange e as lacunas que surpreendem as pessoas em um teste de vazamento.
Observação: Este guia abrange apenas o firmware original (OEM). Se seu roteador executa DD-WRT, OpenWrt ou Tomato/FreshTomato, consulte os guias específicos de firmware do Windscribe na Base de Conhecimento.
Observação sobre a GL.iNet: O firmware original da GL.iNet é baseado no OpenWrt, mas usa a própria interface de roteador da GL.iNet. Se você usa o firmware padrão da GL.iNet, siga as etapas da GL.iNet neste guia, e não o guia genérico do OpenWrt. Os roteadores GL.iNet normalmente usam 192.168.8.1 para o painel de administração.
O suporte a WireGuard® no firmware original é limitado a alguns modelos mais recentes. Antes de iniciar a Parte 2, confirme se o firmware atual do seu roteador inclui um recurso nativo de cliente WireGuard.
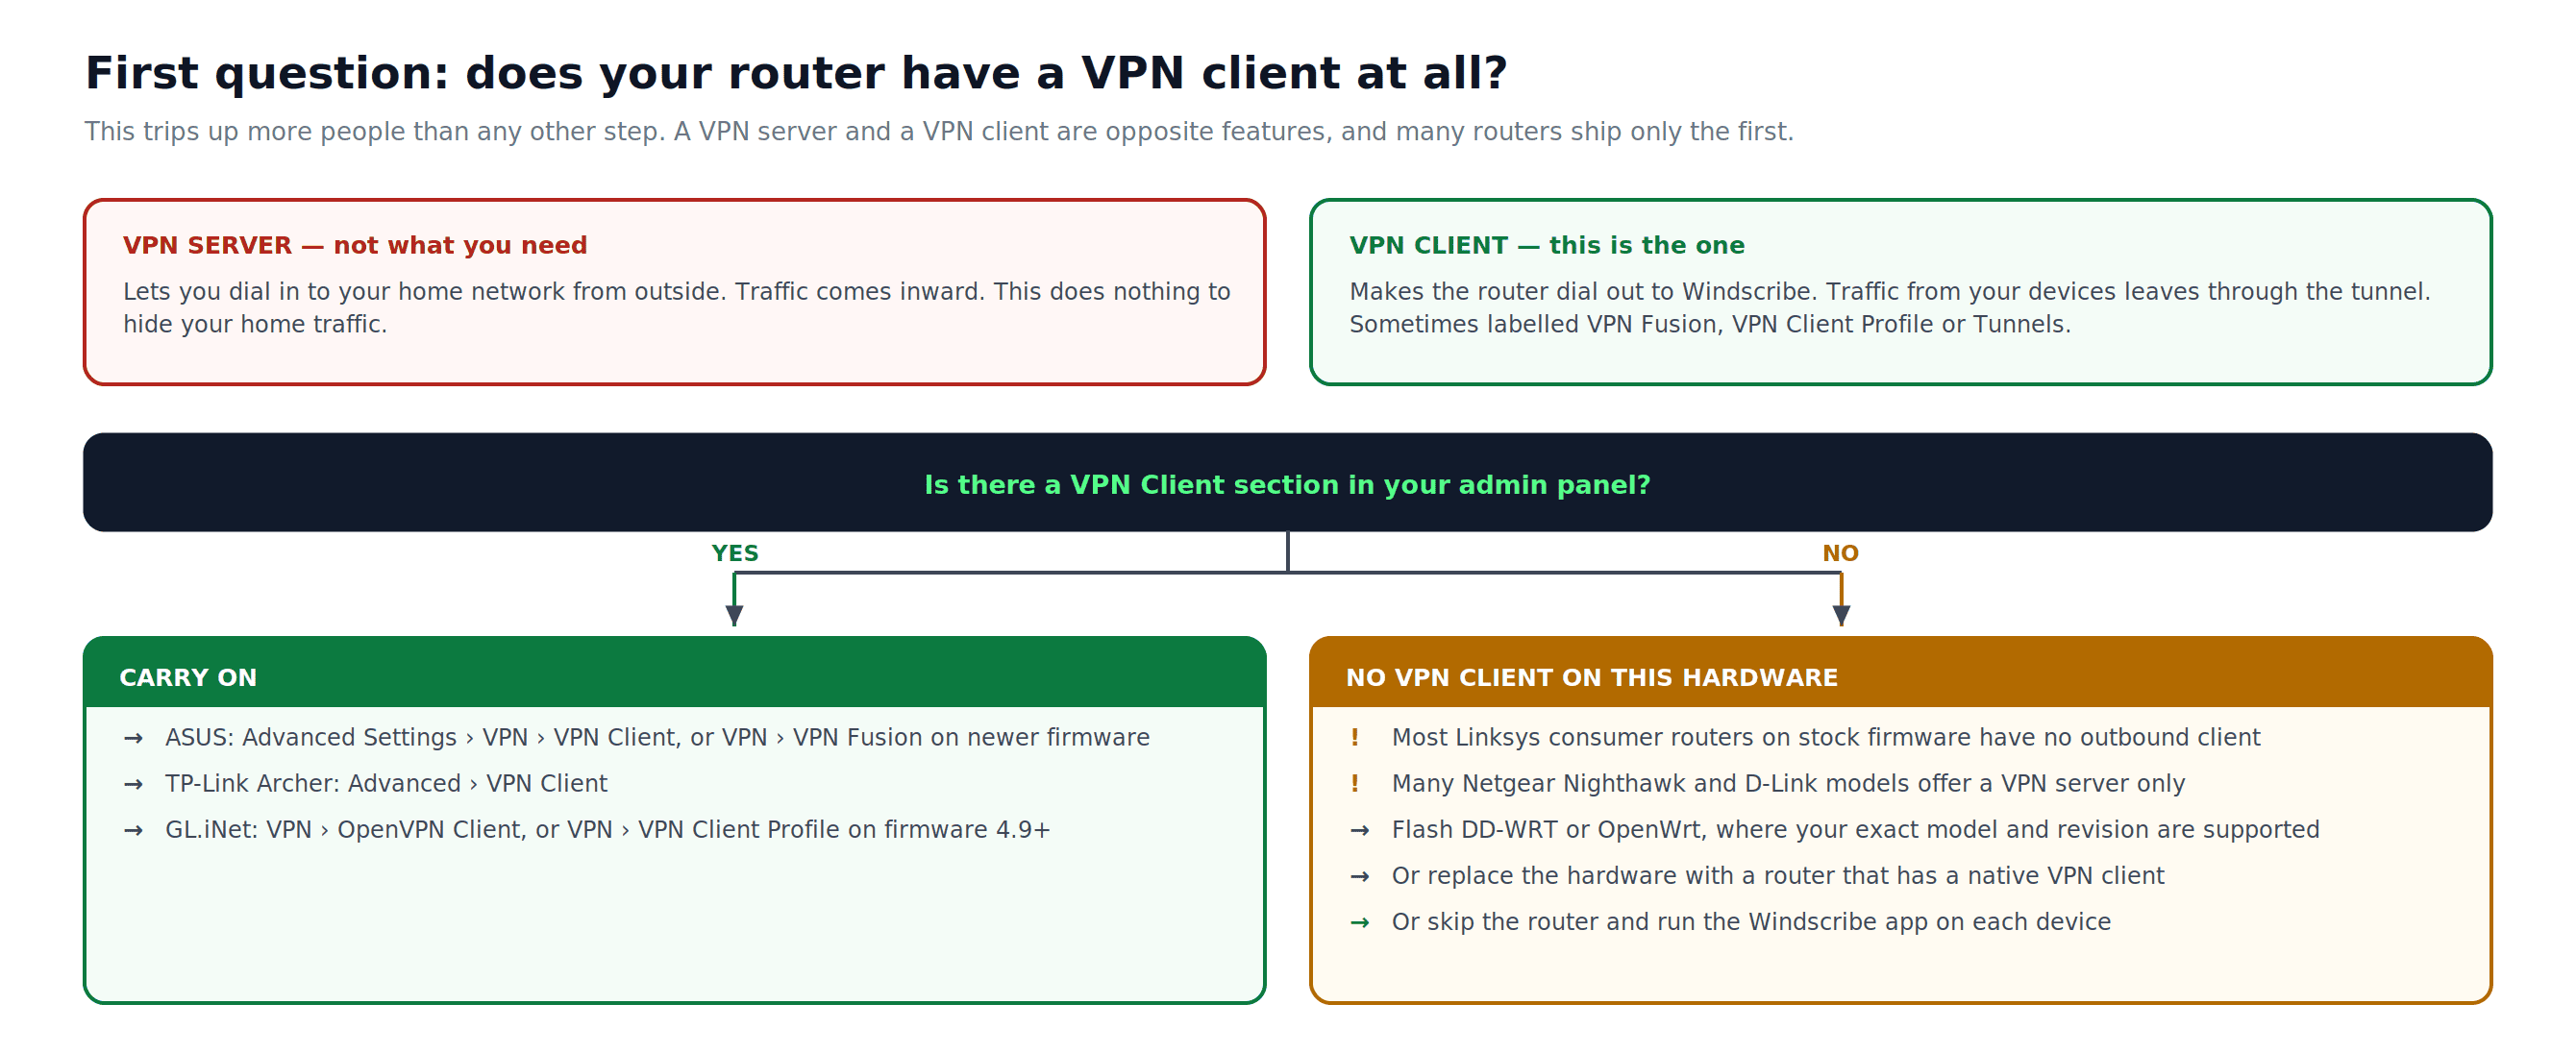
Figura 2: Um servidor VPN e um cliente VPN são recursos opostos. Confirmar qual deles seu roteador possui é o primeiro passo de verdade.
Pré-requisitos
- Uma assinatura paga do Windscribe Pro ou Build-A-Plan, necessária para acessar o Config Generator e baixar arquivos de configuração
- Acesso ao painel de administração do seu roteador, normalmente em
192.168.1.1ou192.168.0.1 - Suas credenciais de administração do roteador, normalmente uma senha de administrador ou uma conta de aplicativo ou da nuvem em sistemas como o TP-Link Deco
- Um computador ou celular conectado ao roteador por Ethernet ou Wi-Fi
- Importante: as configurações do roteador não incluem o Firewall do aplicativo Windscribe. Se o túnel cair e o roteador não tiver um kill switch, ele poderá enviar o tráfego pelo seu ISP como se nada tivesse acontecido. Procure nas configurações do cliente VPN do seu roteador uma opção Block traffic if VPN disconnects ou um kill switch equivalente e ative-a antes de confiar nesta configuração para ter privacidade. Muitos firmwares originais de roteadores não incluem um kill switch de verdade. Se seu roteador não oferecer um e você precisar de proteção que bloqueie o tráfego em caso de falha, use o aplicativo Windscribe nos dispositivos individuais.
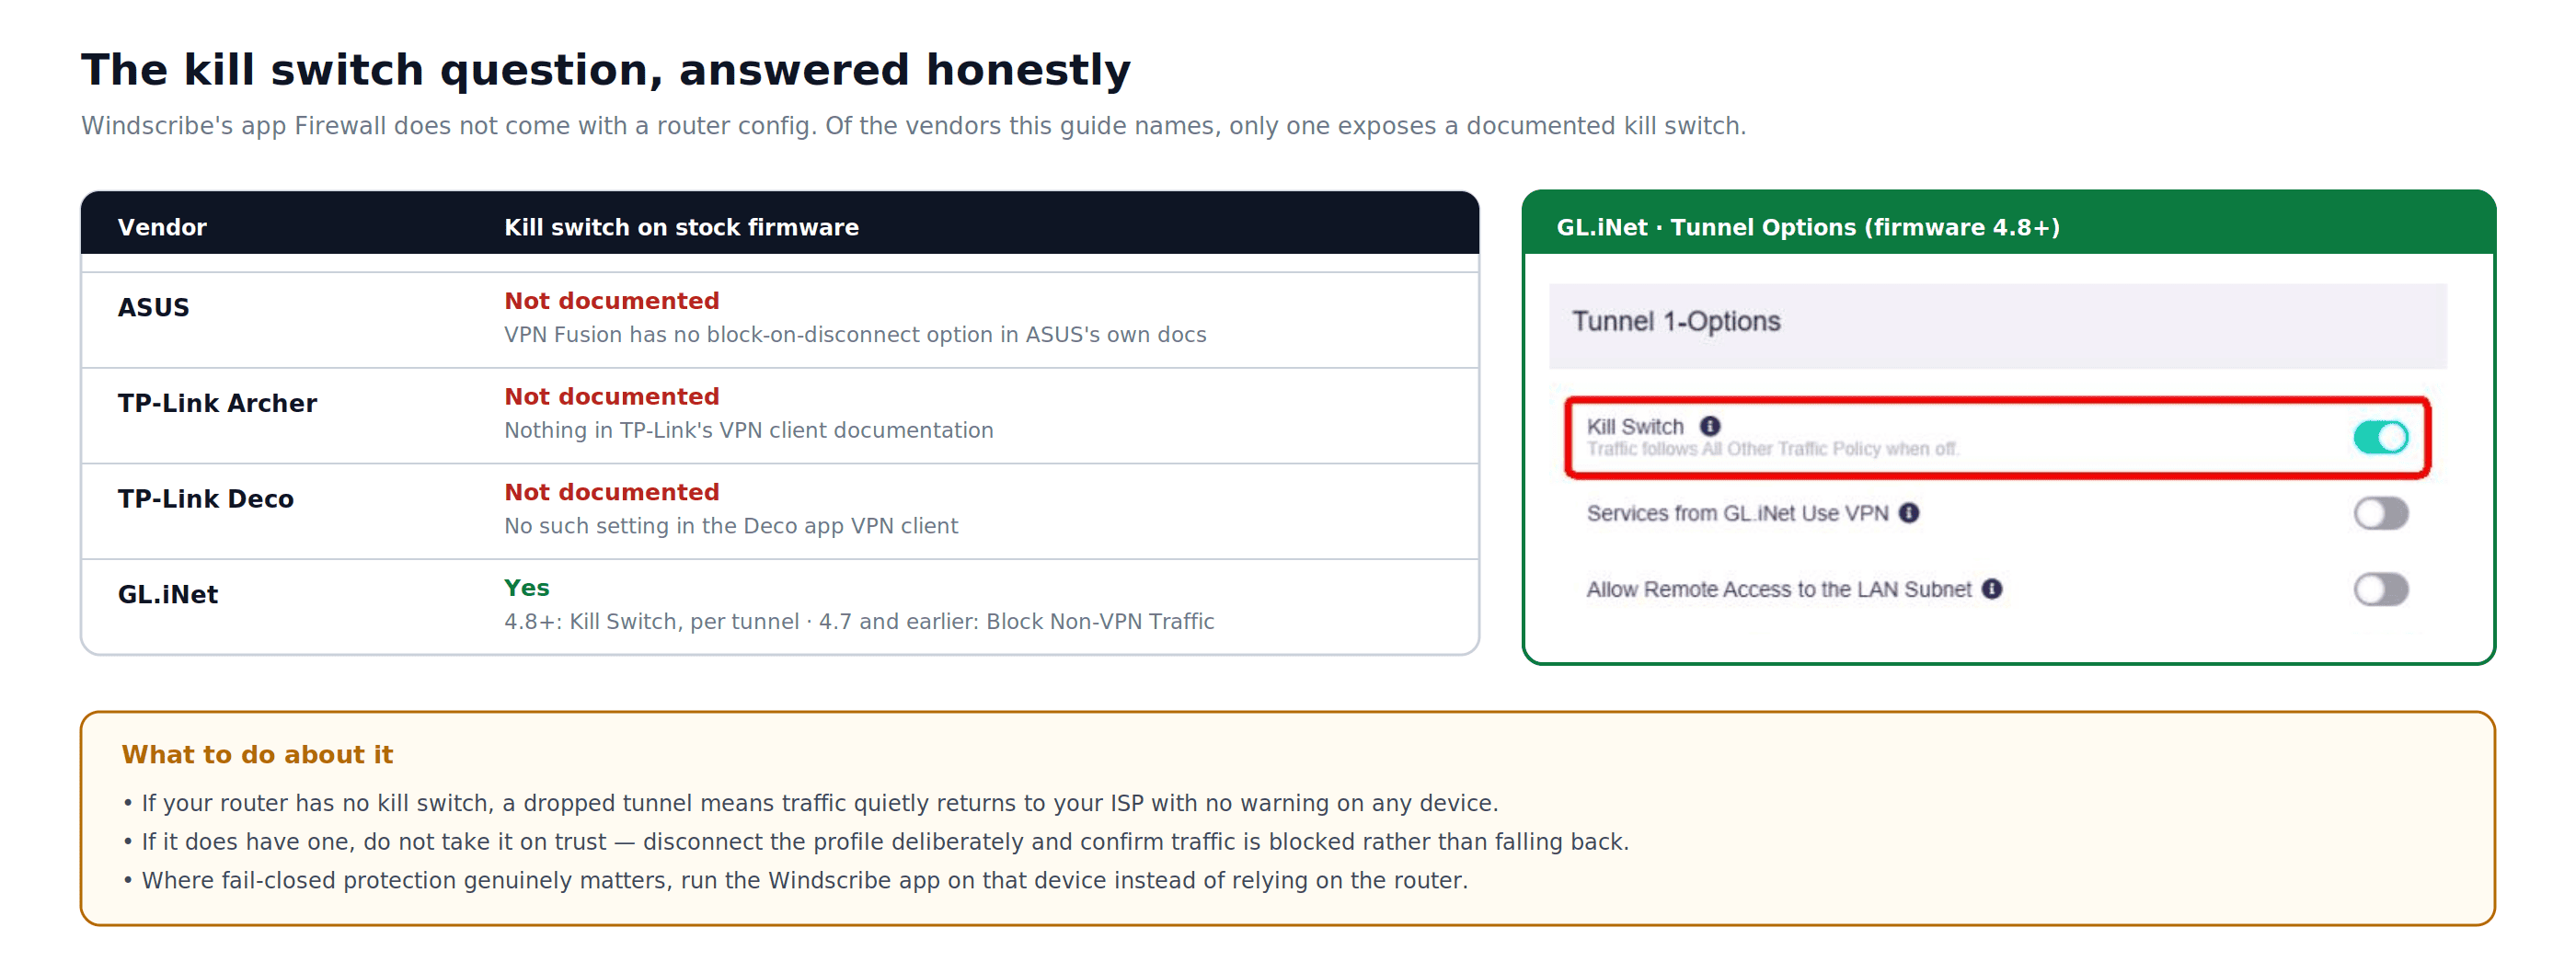
Figura 3: Disponibilidade de kill switch no firmware original, verificada na documentação de cada fabricante.
Antes de começar: Faça backup das configurações atuais do roteador usando a opção de exportação ou backup no painel de administração. Faça todas as alterações enquanto estiver conectado localmente ao roteador, por Ethernet ou Wi-Fi, para que você possa desativar o perfil de VPN e restaurar o acesso à internet sem precisar de uma conexão remota caso algo dê errado.
Parte 1: Configuração do OpenVPN
Etapa 1: Baixe seu arquivo de configuração do OpenVPN
- Abra o Windscribe OpenVPN Config Generator e entre na sua conta.
- Selecione um Location / IP no menu suspenso.
- Escolha um Protocol: UDP é recomendado por sua velocidade; TCP pode ser mais confiável em conexões instáveis ou restritas.
- Selecione uma Port. Use 443 se não tiver certeza.
- Selecione a OpenVPN Version compatível com seu roteador. Se não tiver certeza, consulte as orientações de compatibilidade do gerador e a documentação do roteador.
- Clique em Download Config e salve o arquivo
.ovpnno computador. - Clique em Get Credentials. Copie o nome de usuário e a senha do OpenVPN exibidos. Eles são diferentes dos dados de acesso da sua conta principal do Windscribe.
Etapa 2: Acesse o painel de administração do seu roteador
- Abra um navegador em um dispositivo conectado ao roteador.
- Digite o IP do gateway do roteador na barra de endereços. Exemplos comuns são
192.168.1.1,192.168.0.1e192.168.8.1para muitos roteadores GL.iNet. Se não tiver certeza, verifique a etiqueta na parte inferior do roteador. - Entre com as credenciais de administração do roteador.
Etapa 3: Localize a seção do cliente VPN
Os caminhos de navegação variam conforme o fabricante e a versão do firmware. Estes são pontos de partida aproximados que podem variar de acordo com o modelo:
- ASUS: Advanced Settings > VPN > VPN Client, ou VPN > VPN Fusion > Add Profile > OpenVPN em firmwares mais recentes com VPN Fusion
- TP-Link Archer: Advanced > VPN Client
- GL.iNet: VPN > OpenVPN Client, ou VPN > VPN Client Profile no firmware 4.9 e posteriores
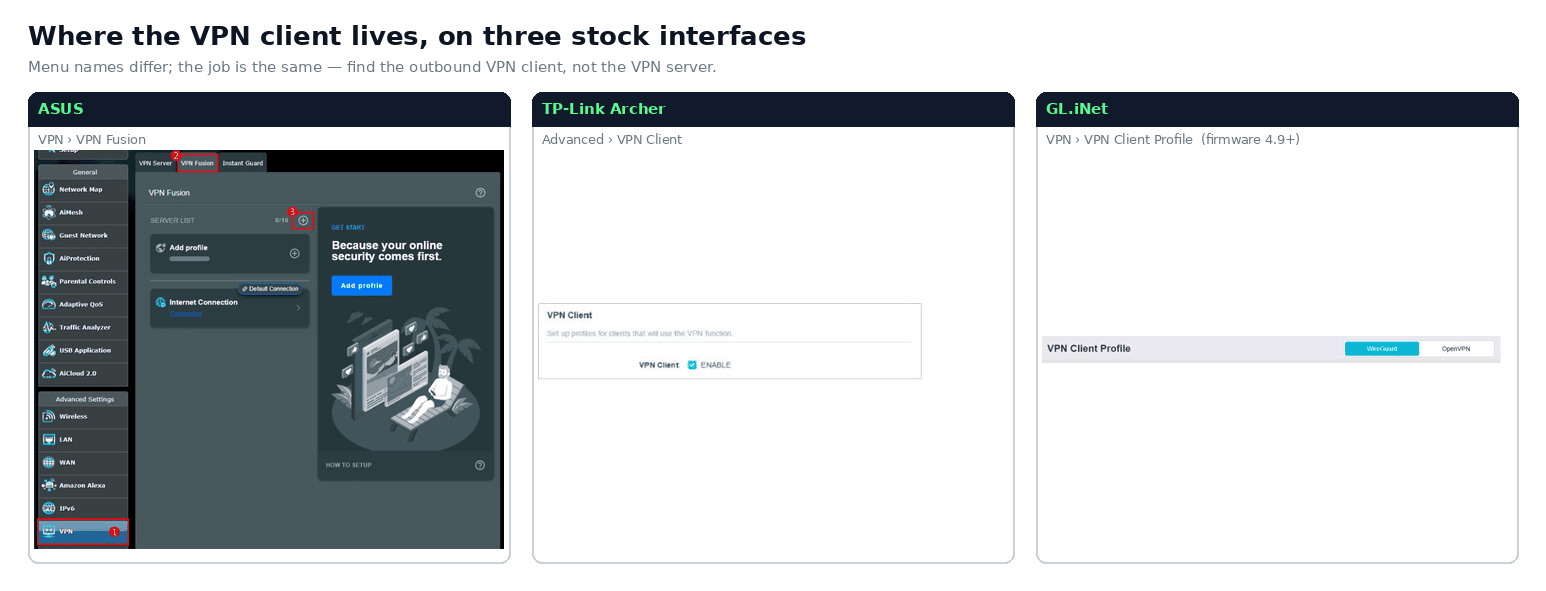
Figura 4: A seção do cliente VPN em três interfaces originais. Capturas de tela: ASUS, TP-Link, GL.iNet.
Importante: Muitos roteadores com firmware original não são compatíveis com conexões de saída de cliente VPN. A maioria dos roteadores Linksys para consumidores com firmware original não inclui um cliente VPN de saída. Confira a lista de recursos do seu modelo exato antes de prosseguir. Muitos roteadores Netgear Nighthawk e D-Link para consumidores oferecem apenas um recurso de servidor VPN para acesso remoto à rede doméstica e não conseguem se conectar a um serviço VPN externo. Se o roteador não tiver uma seção VPN Client, suas opções são instalar o DD-WRT ou o OpenWrt, se houver suporte para o modelo exato e a revisão de hardware, ou substituir o equipamento por um roteador que inclua a funcionalidade nativa de cliente VPN.
Etapa 4: Adicione um novo perfil do OpenVPN
- Clique em Add Profile ou no botão equivalente na seção VPN Client.
- Selecione OpenVPN como o tipo de VPN.
- Importe o arquivo
.ovpnque você baixou do Windscribe:- A maioria das interfaces oferece um botão Import ou Browse para enviar o arquivo diretamente.
- Algumas interfaces mais antigas exigem que você cole todo o conteúdo do arquivo
.ovpnem um campo de texto.
- Digite o nome de usuário e a senha do Windscribe OpenVPN fornecidos pelo Config Generator, e não os dados de acesso da sua conta principal do Windscribe. O valor visível
adminno exemplo da ASUS abaixo é apenas um dado de exemplo da interface, não uma credencial do Windscribe.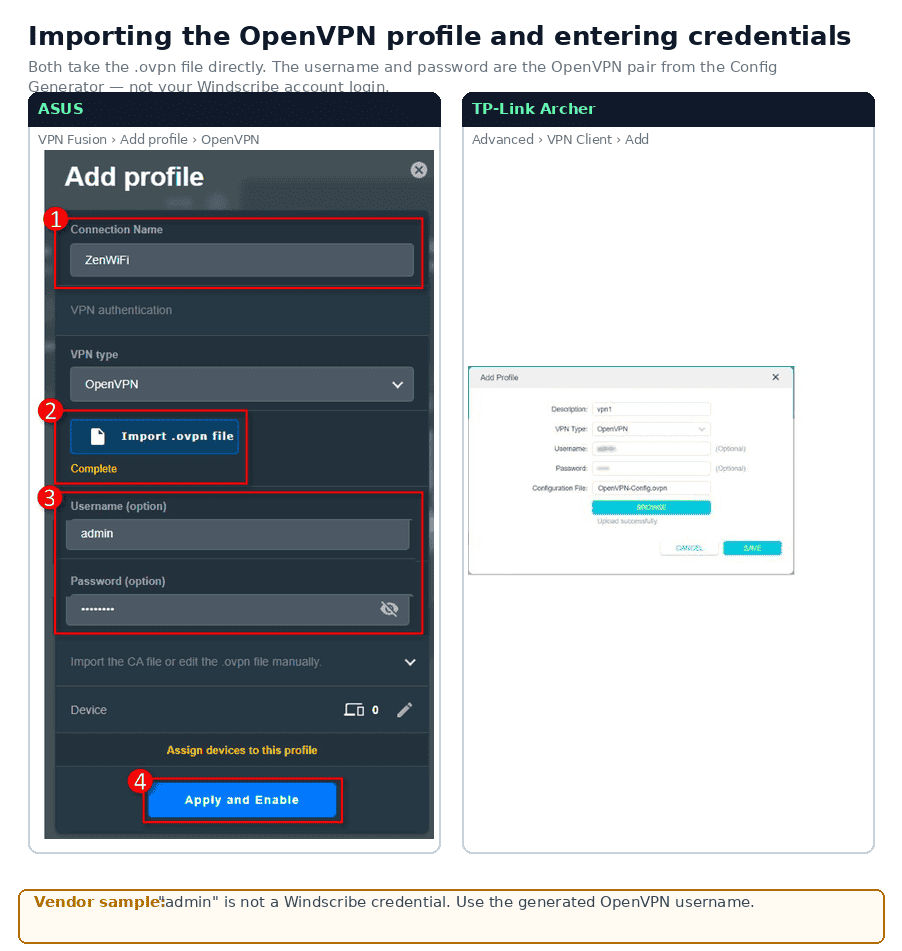
Figura 5: Importação do arquivo
.ovpne localização dos campos de credenciais do OpenVPN. A captura de tela da ASUS contém valores de exemplo do fabricante; use apenas as credenciais geradas do Windscribe OpenVPN. Capturas de tela: ASUS, TP-Link. - Salve ou aplique o perfil.
Etapa 5: Ative a conexão OpenVPN
- Na lista VPN Client, encontre o perfil que você criou.
- Clique em Connect ou ative a opção.
- Aguarde até que o status mude para Connected ou Active. O estado Connecting ainda não indica que o túnel está funcionando.
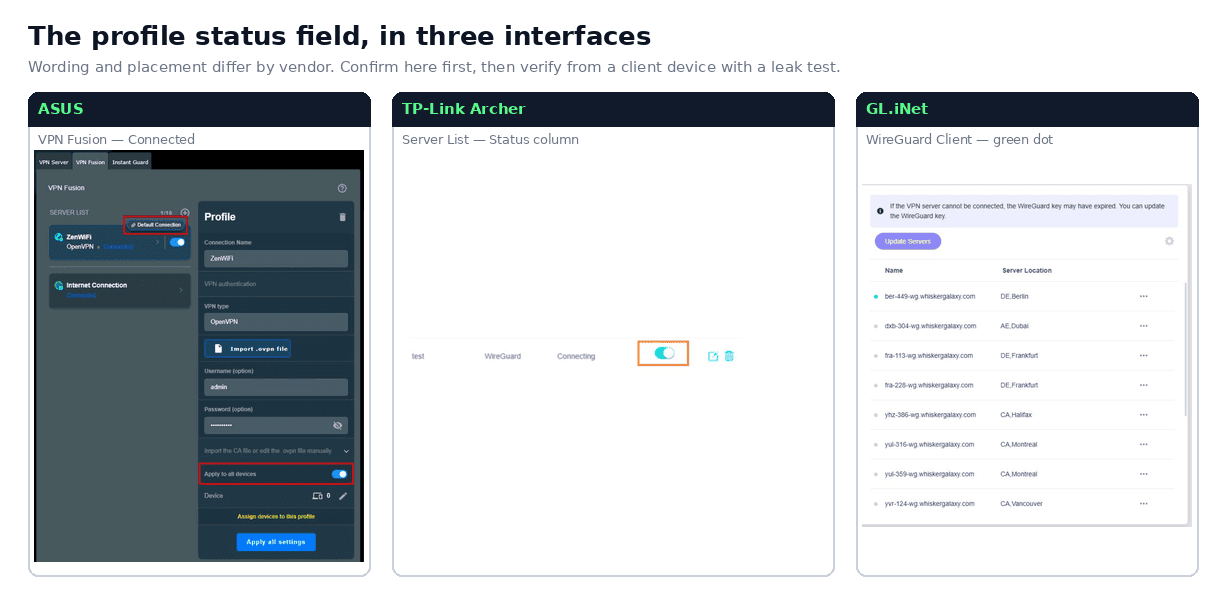
Figura 6: Onde três interfaces originais mostram o status do perfil. A ASUS indica Connected; a TP-Link indica Connecting; a GL.iNet mostra um ponto de status verde. Verifique o túnel real em um dispositivo cliente conforme descrito abaixo. Capturas de tela: ASUS, TP-Link, GL.iNet.
Observação sobre IPv6: Se seu ISP fornece IPv6, não presuma que o OpenVPN no firmware original do roteador seja compatível com ele. Desative o IPv6 nas configurações do roteador ou da WAN, ou verifique em ipleak.net ou test-ipv6.com se nenhum endereço IPv6 do ISP aparece enquanto você está conectado.
Parte 2: Configuração do WireGuard
Verificação de compatibilidade
O suporte a cliente WireGuard no firmware original está disponível apenas em alguns modelos. Exemplos comuns, dependendo do modelo e do firmware, incluem:
- ASUS: Modelos ASUS compatíveis com firmware recente e suporte ao VPN Fusion. Confira seu modelo no artigo de suporte da ASUS sobre o cliente VPN WireGuard no VPN Fusion.
- GL.iNet: A maioria dos modelos atuais da GL.iNet inclui suporte a cliente WireGuard no firmware original, mas confirme isso para seu modelo exato.
- TP-Link Archer: Apenas alguns modelos e versões de firmware. Confira as notas de versão do modelo e da revisão de hardware específicos para confirmar o suporte a cliente WireGuard antes de prosseguir.
- TP-Link Deco: Apenas alguns modelos e versões de firmware, configurados pelo aplicativo móvel Deco em vez do painel de administração web do roteador. Confira as notas de versão do modelo e da revisão de hardware específicos para confirmar o suporte.
Antes de prosseguir, verifique o suporte nas notas de versão do roteador ou na lista de recursos do fabricante.
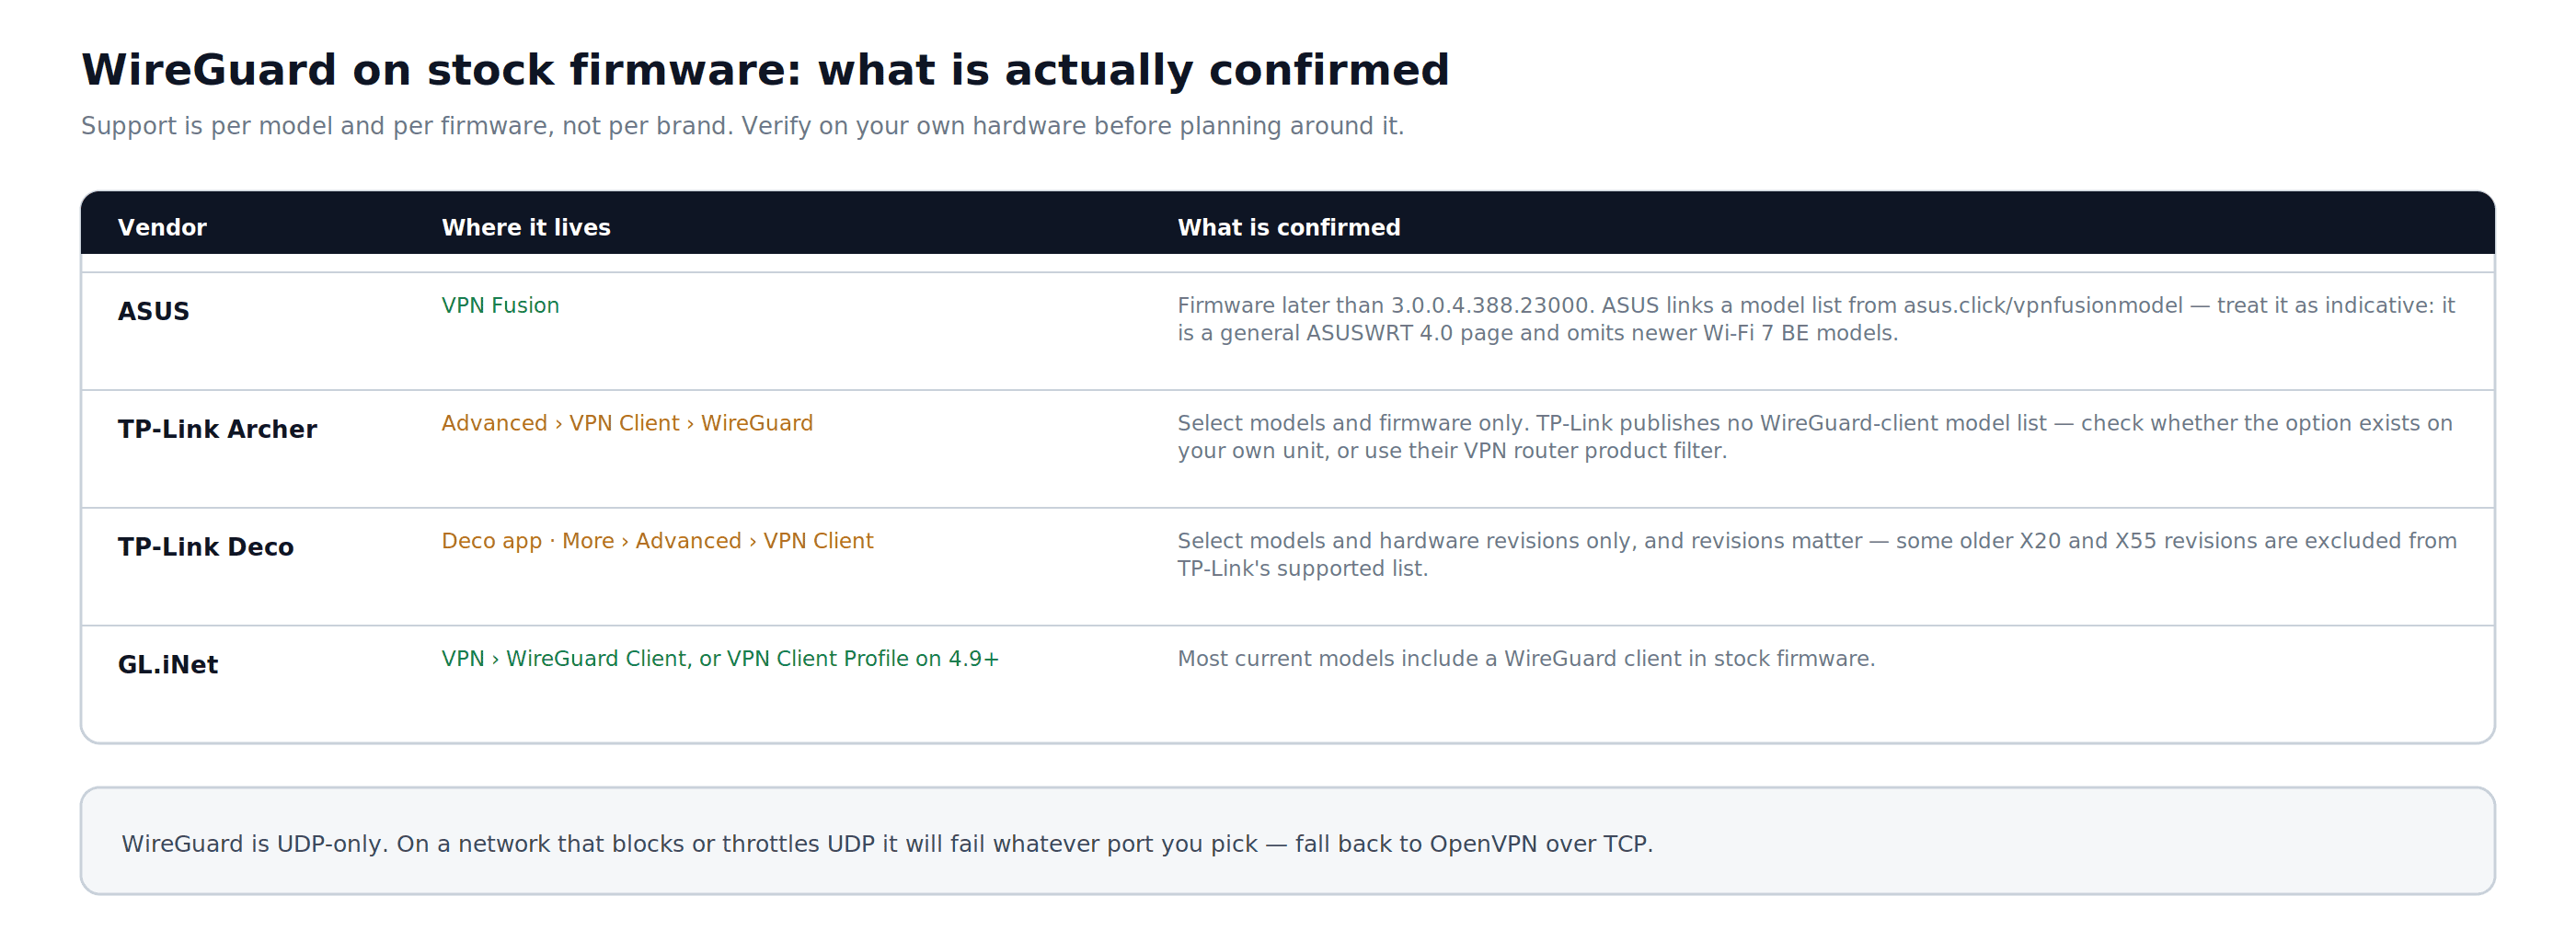
Figura 7: Onde o suporte a WireGuard é confirmado no firmware original e até que ponto é possível confiar na lista de cada fabricante.
Etapa 1: Gere uma configuração do WireGuard
- Abra o Windscribe WireGuard Config Generator e entre na sua conta.
- Selecione uma Location no menu suspenso.
- Selecione uma Port. Use 443 se não tiver certeza. O WireGuard usa UDP, portanto, redes que bloqueiam ou limitam UDP ainda podem bloquear a conexão independentemente da porta.
- Em Key Pair, mantenha New Key Pair selecionado ou escolha um par de chaves existente que você gerou anteriormente.
- Clique em Download Config e salve o arquivo
.conf.
O arquivo contém sua chave privada, a chave pública do servidor, a chave pré-compartilhada, o endpoint, as rotas, os endereços da interface e as configurações de DNS. Não compartilhe esse arquivo nem o armazene em um local sem segurança.
Etapa 2: Acesse o painel de administração ou o aplicativo do roteador
- Para roteadores ASUS, TP-Link Archer e GL.iNet, siga as mesmas etapas no navegador da Parte 1, Etapa 2.
- Para roteadores TP-Link Deco, abra o aplicativo Deco no celular e entre na sua conta TP-Link.
Etapa 3: Localize a seção do cliente WireGuard
- ASUS, modelos compatíveis: VPN > VPN Fusion > Add Profile > WireGuard
- GL.iNet: VPN > WireGuard Client, ou VPN > VPN Client Profile no firmware 4.9 e posteriores
- TP-Link Archer, modelos compatíveis: Advanced > VPN Client > WireGuard tab
- TP-Link Deco, modelos compatíveis no aplicativo Deco: More > Advanced > VPN Client > Add Profile > WireGuard, depois importe a configuração
Os nomes dos menus podem variar conforme o modelo e a versão do firmware.
Etapa 4: Importe a configuração do WireGuard
- Na seção do cliente WireGuard, clique em Add Profile, Import ou na opção equivalente e envie o arquivo
.confbaixado do Windscribe.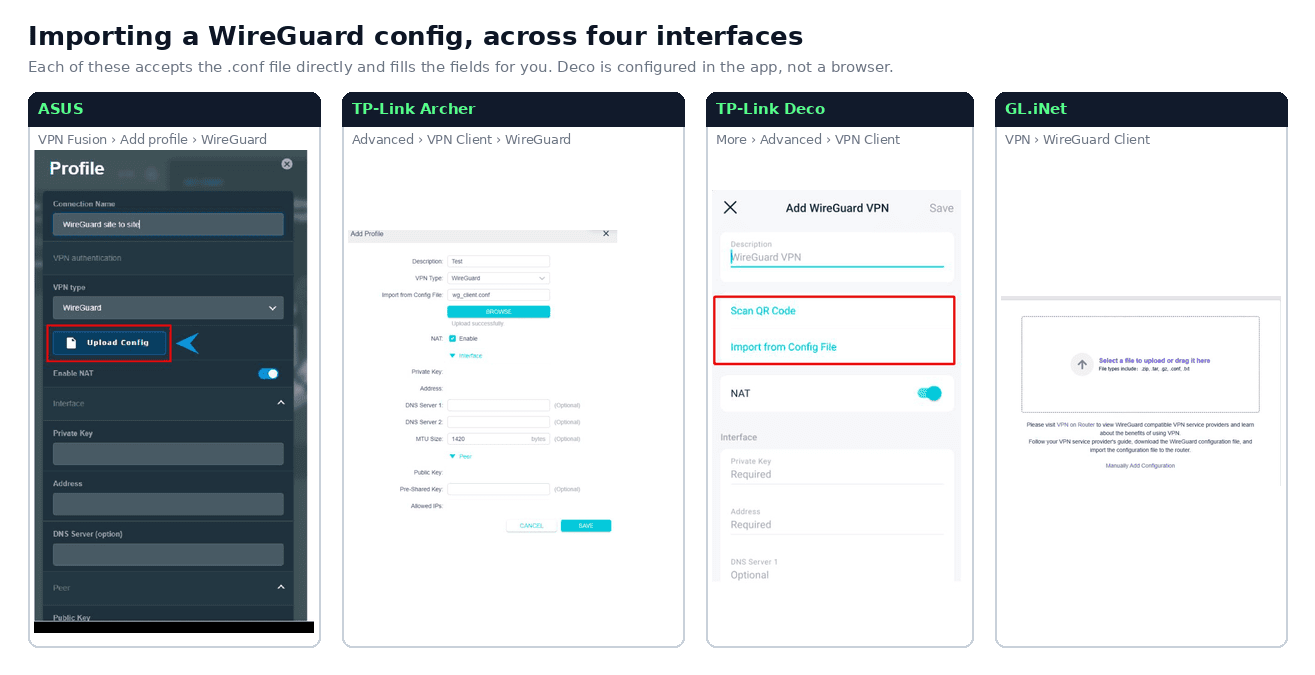
Figura 8: Importação de um
.confdo WireGuard em quatro interfaces, incluindo o aplicativo Deco. Os valores preenchidos de chave e endereço do túnel no exemplo do TP-Link Archer estão ocultos. Capturas de tela: ASUS, TP-Link, GL.iNet. - A maioria dos roteadores preencherá os campos automaticamente a partir do arquivo
.conf. Se for preciso preencher manualmente, copie todos os valores da configuração baixada:- Private Key: sua chave de cliente de
PrivateKey - Address: o endereço IPv4 gerado e o endereço IPv6 opcional de
Address - DNS: o valor de DNS do Windscribe gerado de
DNS - Public Key: a chave do servidor Windscribe de
PublicKey - Preshared Key: o valor obrigatório separado de
PresharedKey - Allowed IPs: mantenha o valor completo de
AllowedIPsexatamente como foi gerado. Não adicione, remova nem restrinja rotas. - Endpoint: o endereço e a porta do servidor de
Endpoint
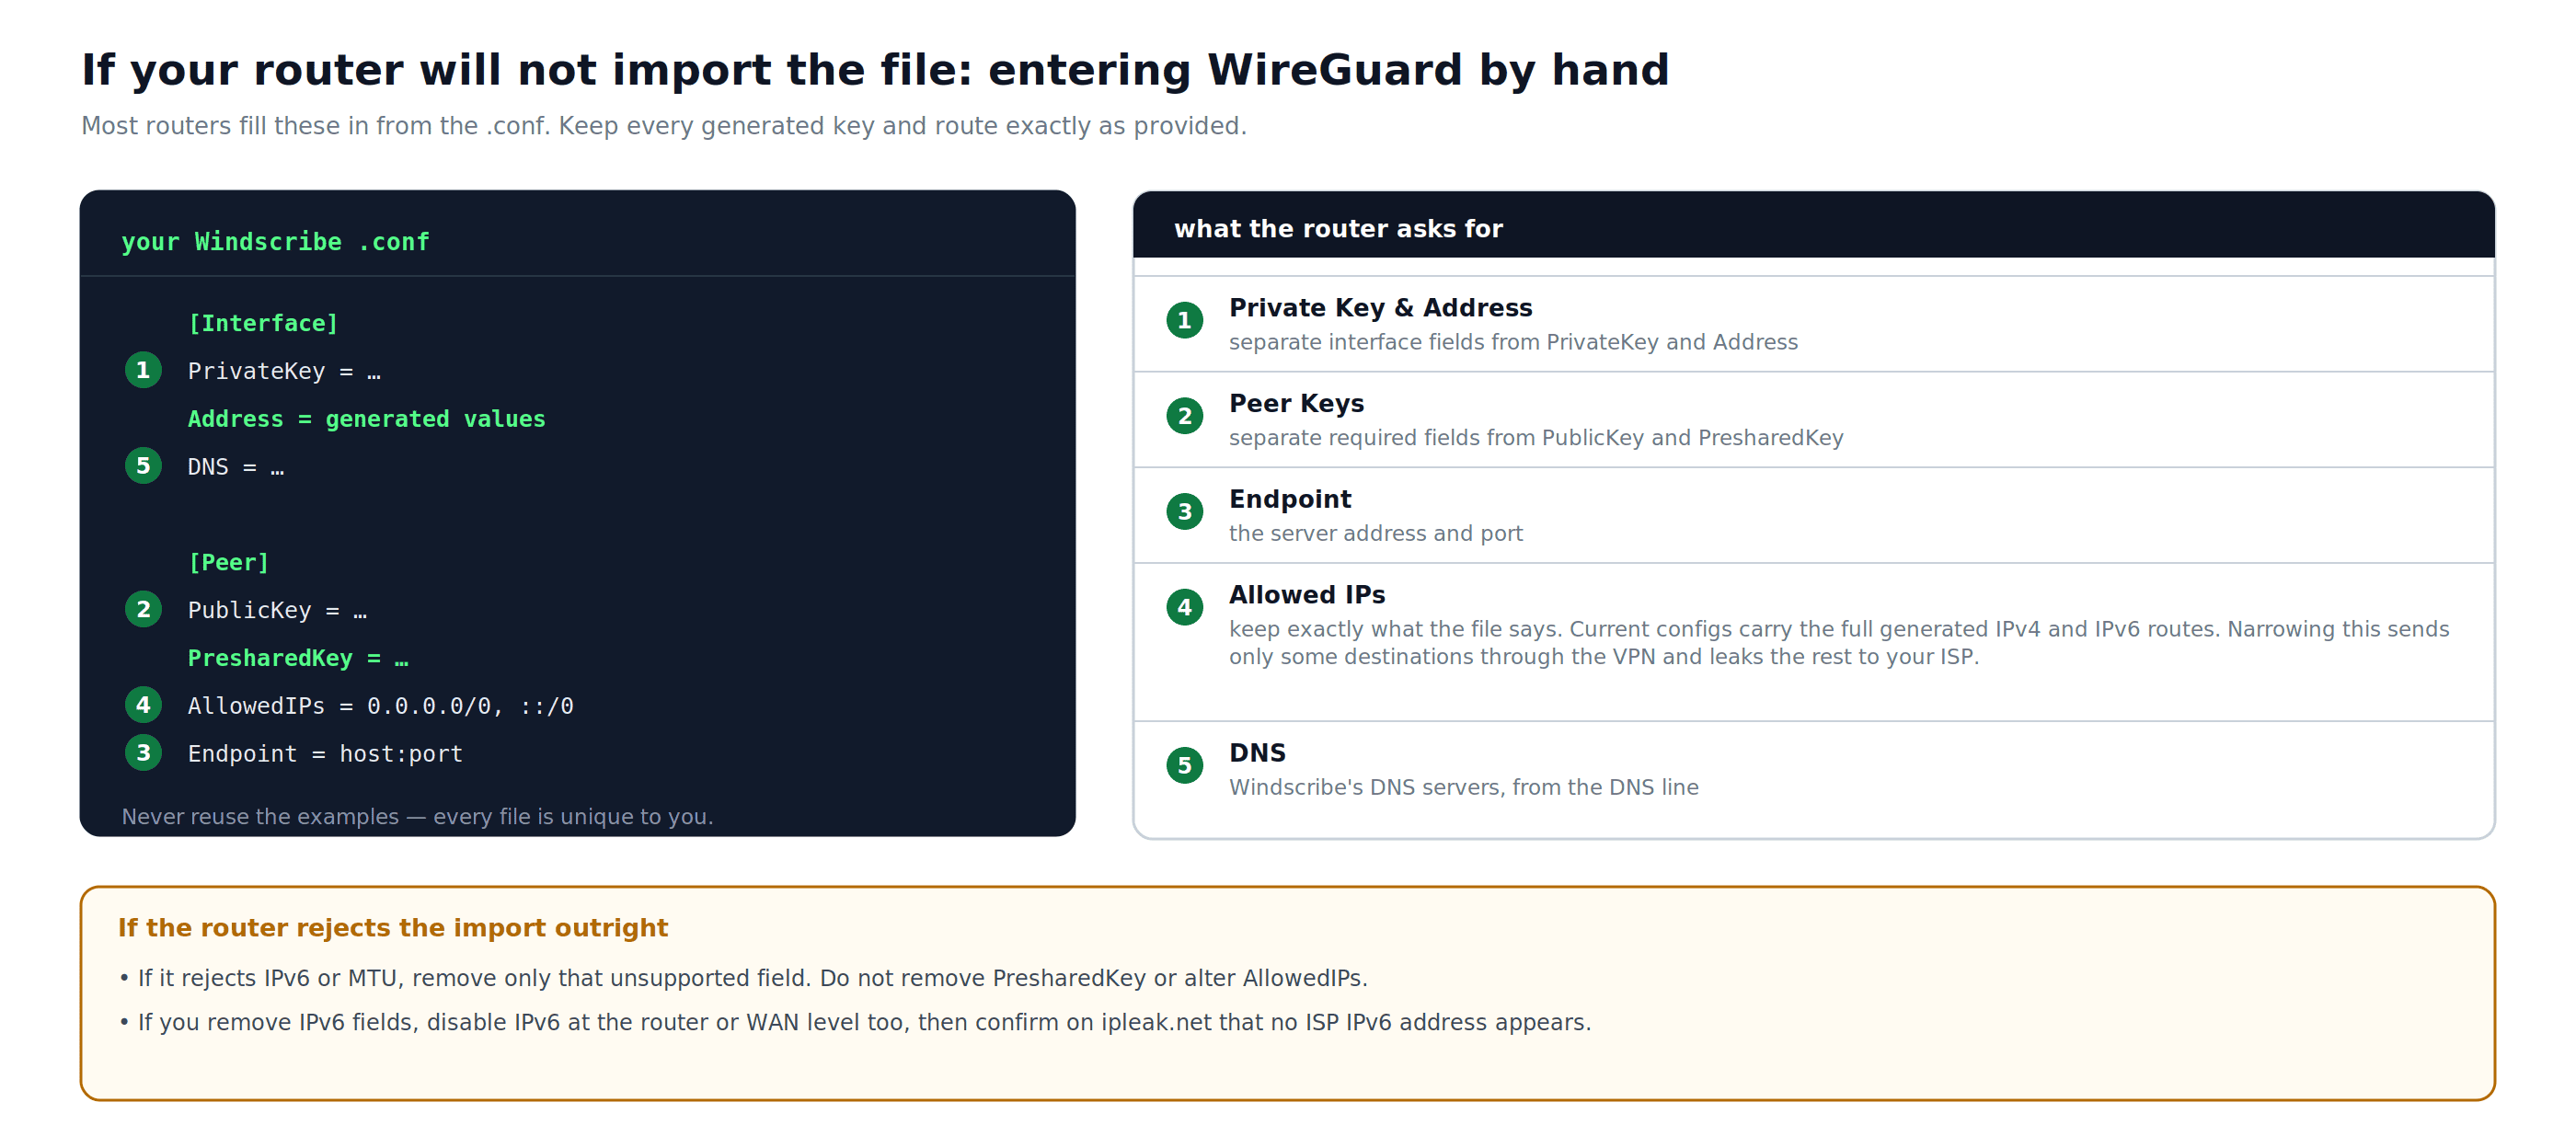
Figura 9: Os campos solicitados pelo roteador caso ele não consiga importar o arquivo. Mantenha todas as chaves e rotas geradas exatamente como fornecidas.
Se o roteador rejeitar um endereço IPv6 ou uma linha de MTU, remova apenas o campo que o firmware exato documenta como incompatível. Não remova
PresharedKeynem altereAllowedIPs. Se você remover os campos IPv6, desative o IPv6 no roteador ou no nível da WAN e verifique em ipleak.net se nenhum endereço IPv6 do ISP aparece. - Private Key: sua chave de cliente de
- Salve a configuração.
Etapa 5: Ative a conexão WireGuard
- Selecione o perfil que você importou.
- Clique em Connect ou ative a opção.
- Aguarde até que o indicador de status mostre Connected ou Active.
Atribuição de dispositivos
Alguns roteadores permitem escolher quais dispositivos usam cada perfil de VPN. Se seu roteador tiver atribuição de dispositivos, VPN Fusion, roteamento por política ou uma opção apply to clients, verifique se o perfil está aplicado a todos os dispositivos que você deseja direcionar pelo Windscribe antes de verificar a conexão.
Verificação da conexão
Depois de ativar qualquer um dos protocolos, verifique o túnel em um dispositivo conectado ao roteador:
- Abra a página What Is My IP do Windscribe ou ipleak.net. Confirme se o endereço público é uma saída da VPN, e não o endereço normal do seu ISP. Os rótulos de geolocalização podem variar entre bancos de dados, portanto, o nome da cidade por si só não serve como prova.
- No ipleak.net, verifique o DNS. O resultado esperado é o DNS do Windscribe, que pode não usar o mesmo IP ou rótulo de cidade da saída da VPN. Os resolvedores do seu ISP ou um resolvedor inesperado de terceiros precisam ser investigados.
- Verifique o IPv6 separadamente. Um endereço IPv6 da VPN que passe com segurança pelo túnel é aceitável; o endereço IPv6 atribuído pelo seu ISP é um vazamento. Se o roteador não conseguir encaminhar a rota IPv6 gerada pelo túnel, desative o IPv6 no roteador ou na WAN e teste novamente.
Se o endereço do seu ISP ou resolvedores DNS inesperados ainda estiverem visíveis, desconecte o perfil de VPN, reconecte-o e verifique novamente. Se o problema persistir, confira se há erros de digitação na configuração.
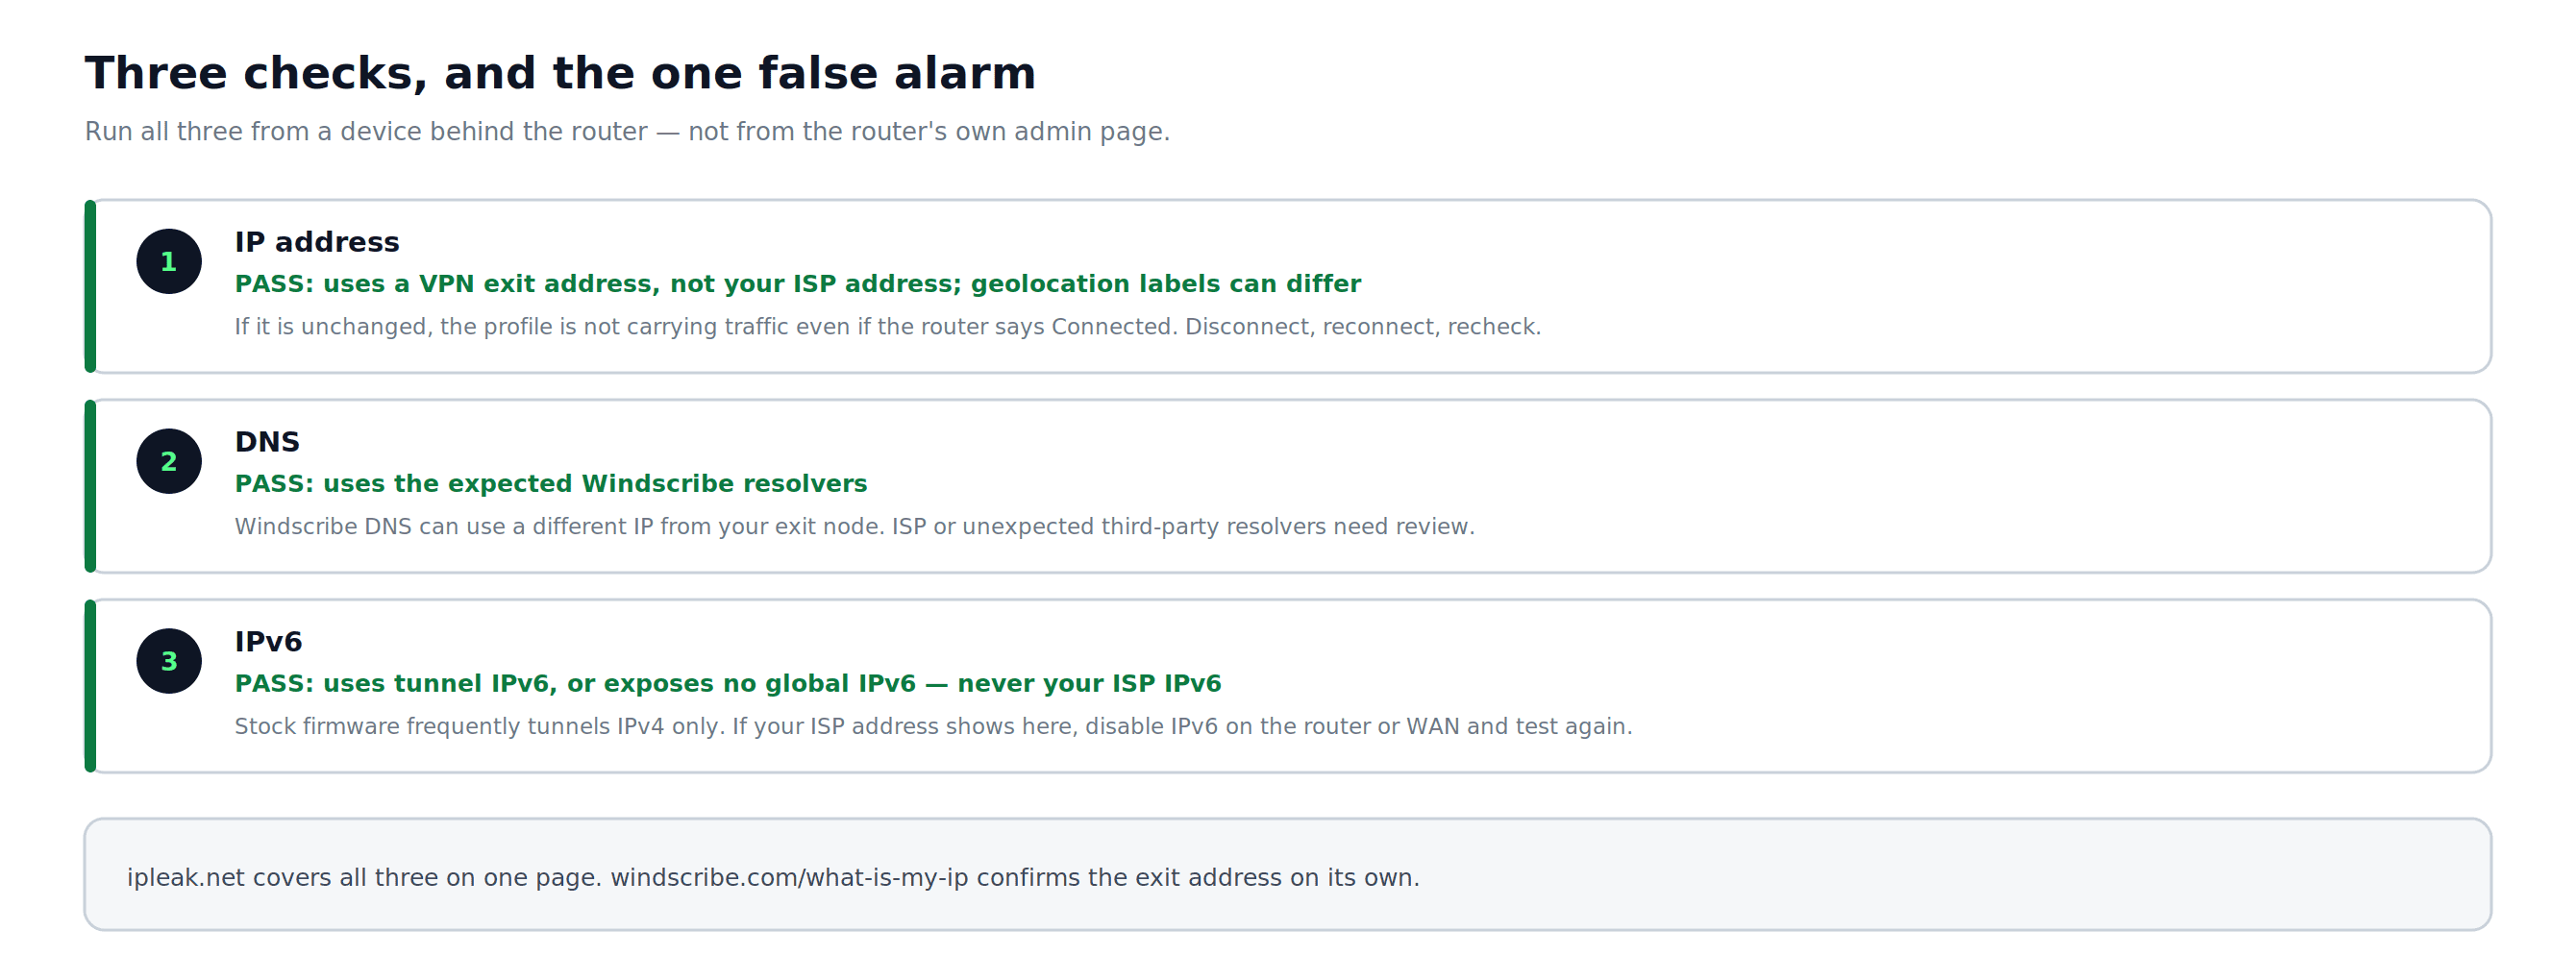
Figura 10: As três verificações, incluindo o resultado de DNS que pode parecer diferente da saída da VPN sem ser um vazamento.
Solução de problemas
Não é possível estabelecer a conexão:
- Confirme se você está usando o nome de usuário e a senha do Windscribe OpenVPN fornecidos pelo Config Generator, e não os dados de acesso da sua conta principal do Windscribe.
- Para o OpenVPN, tente trocar de protocolo: baixe uma nova configuração com TCP em vez de UDP, ou vice-versa.
- Para o WireGuard, verifique a porta mostrada no campo
Endpoint. O WireGuard usa apenas UDP, portanto, algumas redes restritas podem bloqueá-lo ou limitá-lo independentemente da porta. Se a porta 443 não funcionar, gere novamente a configuração com outra porta disponível. Se nenhuma porta UDP funcionar nessa rede, use o OpenVPN por TCP.
Alguns dispositivos parecem contornar a VPN:
- Em roteadores compatíveis com uma opção de aplicar a todos, os dispositivos da rede principal geralmente passam pelo túnel, com exceção dos casos mencionados acima: redes de convidados, pontos de acesso secundários, VPNs ou proxies no próprio dispositivo, DNS fixo ou tráfego IPv6 que o roteador não encaminha pelo túnel. Em roteadores com VPN Fusion ou atribuição por dispositivo, como alguns modelos ASUS e TP-Link, talvez seja necessário atribuir explicitamente cada dispositivo ao perfil de VPN.
A velocidade está muito mais baixa do que o esperado:
- Escolha um servidor Windscribe geograficamente mais próximo da sua localização física.
- Para o OpenVPN, mude de TCP para UDP caso ainda não tenha feito isso.
- O WireGuard normalmente oferece um desempenho melhor do que o OpenVPN no mesmo hardware de roteador, mas as velocidades reais dependem muito da CPU do roteador, do firmware e da presença de aceleração de VPN.
O OpenVPN falha com erros de TLS, certificado ou autenticação:
- Verifique se a data e a hora do roteador estão corretas. O handshake da VPN pode falhar se o relógio do roteador estiver errado. A maioria dos painéis de administração de roteadores tem uma página de configurações de horário ou NTP em Administration ou Advanced Settings.
O túnel VPN cai após um período de inatividade:
- Alguns roteadores desconectam sessões de VPN ociosas. Procure uma opção Keep Alive ou Reconnect on Disconnect nas configurações do cliente VPN e ative-a se seu firmware específico oferecer uma delas.
- Para o WireGuard, um valor de keepalive persistente de 25 segundos é uma configuração comum que evita timeouts de NAT. Esse campo pode aparecer na configuração do par WireGuard do seu roteador.
O túnel se conecta, mas os sites travam ou páginas grandes não carregam:
- Tente reduzir o MTU da VPN em pequenos incrementos a partir do valor padrão. Valores comuns para solução de problemas ficam em torno de 1400 para o OpenVPN e 1380 para o WireGuard, caso o roteador disponibilize essa configuração. Nem todos os firmwares originais fazem isso.
Este roteador está atrás de um gateway do ISP ou de outro roteador:
- O cliente VPN protege apenas os dispositivos que usam este roteador como gateway. Se o gateway do ISP também estiver transmitindo Wi-Fi, os dispositivos conectados a esse Wi-Fi não usarão a VPN do roteador com Windscribe. Conecte os dispositivos protegidos ao roteador com Windscribe ou coloque o gateway do ISP no modo bridge ou somente modem, se houver suporte.
O menu de administração do roteador é diferente do mostrado neste guia:
- Os nomes e locais das opções variam conforme o modelo e a versão do firmware. Acesse a Central de Ajuda do Windscribe informando o modelo exato e a versão do firmware do seu roteador.
Observações sobre os recursos do Windscribe no nível do roteador
- Split Tunneling: O Split Tunneling do aplicativo Windscribe não está disponível quando a VPN é executada no firmware original do roteador. O roteamento por política ou a atribuição por dispositivo do roteador podem oferecer controles de roteamento semelhantes. Para usar o Split Tunneling por aplicativo do Windscribe, instale o aplicativo Windscribe diretamente no dispositivo.
- Firewall protection: O Firewall do aplicativo Windscribe não é transferido para configurações no nível do roteador. O roteador pode ter seu próprio kill switch. Ative-o e teste-o desconectando a VPN e confirmando se o tráfego é bloqueado em vez de voltar a passar pelo ISP.
- R.O.B.E.R.T.: O R.O.B.E.R.T. só consegue filtrar solicitações DNS quando elas passam pelo DNS do Windscribe através do túnel VPN. Dispositivos com DNS fixo ou DNS sobre HTTPS podem contornar o DNS do roteador.
- Static IPs: Os Static IPs funcionam com configurações de roteador. A compra de um exige um plano pago elegível; o Build-A-Plan também exige o complemento Unlimited Bandwidth and R.O.B.E.R.T. Os Static IPs são complementos anuais. Depois da compra, volte ao Config Generator e selecione a localização do Static IP para gerar a configuração correspondente do OpenVPN ou WireGuard.
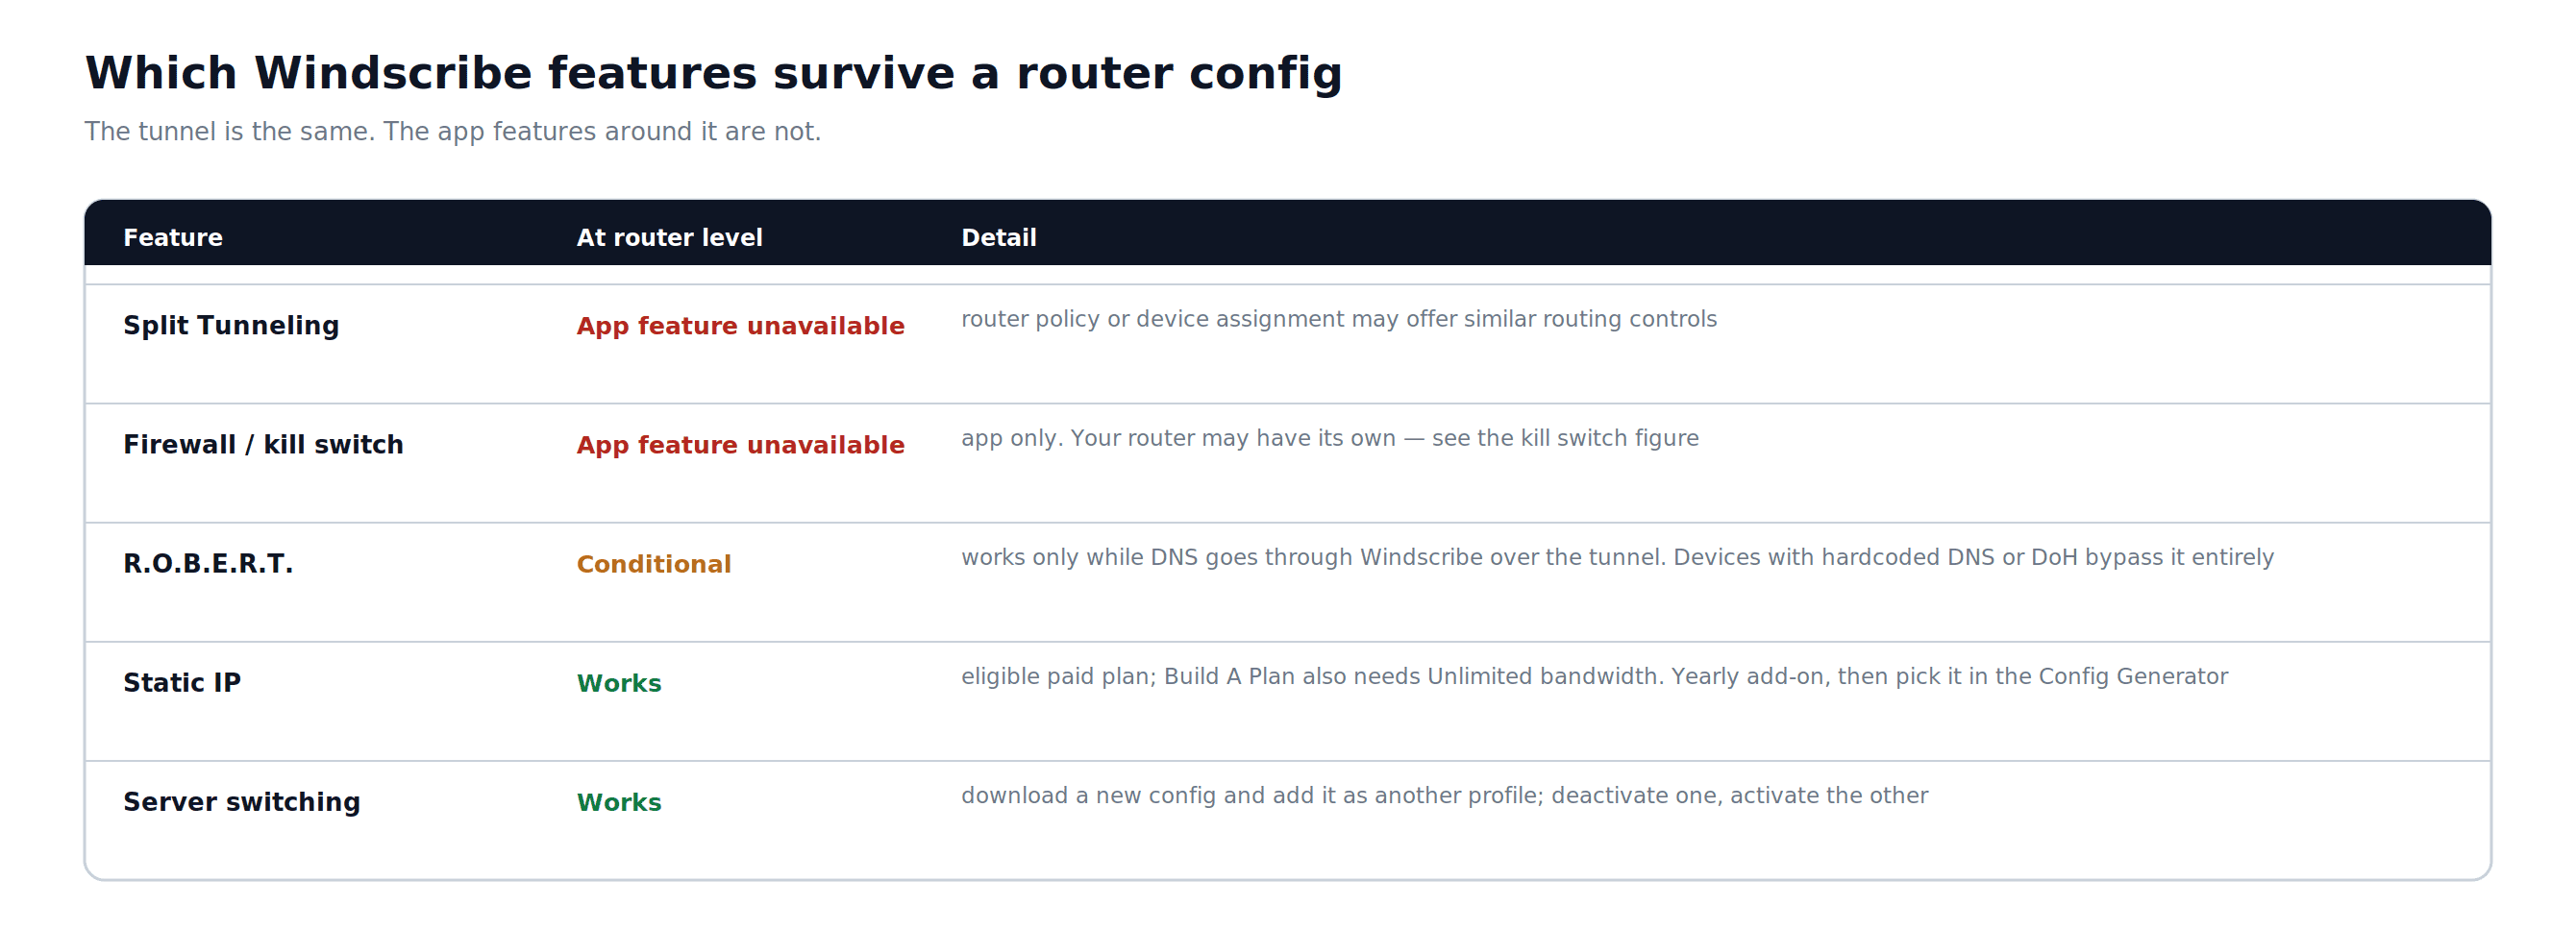
Figura 11: Quais recursos do Windscribe estão disponíveis em uma configuração de roteador e quais continuam exclusivos do aplicativo.
Perguntas frequentes
Preciso de uma conta paga do Windscribe para configurar a VPN no meu roteador?


Posso mudar as localizações de servidor sem refazer toda a configuração?
A VPN deixará minha conexão de internet mais lenta?
Os dispositivos no meu roteador precisam ter o aplicativo Windscribe instalado?
E se o meu roteador não for compatível com o modo de cliente VPN?
Planos e preços do Windscribe
A configuração do roteador exige um plano pago do Windscribe. O Pro oferece acesso às configurações de todas as localizações do Windscribe. O Build-A-Plan oferece acesso às configurações apenas das localizações incluídas no seu plano. Para ver os detalhes e preços atuais dos planos, acesse a página de upgrade do Windscribe.
“WireGuard” é uma marca registrada de Jason A. Donenfeld. Consulte as Atribuições de software de código aberto do Windscribe.