
Cómo configurar y usar Windscribe en un router Linksys


Antes de empezar
Comprueba cada elemento antes de continuar:
- Una cuenta de pago de Windscribe Pro o Build-A-Plan (la generación de archivos de configuración no está disponible para las cuentas gratuitas)
- El modelo exacto y la revisión de hardware de tu router Linksys (aparecen impresos en la etiqueta de la parte inferior del router)
- Acceso al generador de configuraciones de Windscribe (inicia sesión en windscribe.com antes de empezar)
- Una copia de seguridad de la configuración actual de tu router (DD-WRT: Administration → Backup; firmware de fábrica del WRT32X: Administration → Backup & Restore)
- La última versión de DD-WRT disponible para tu modelo, si utilizas DD-WRT
Descripción general & requisitos de la cuenta
Instalar Windscribe en el router dirige automáticamente el tráfico de todos los dispositivos conectados a través de ese router por el túnel cifrado de la VPN, incluidos televisores inteligentes, consolas de videojuegos y cualquier otro dispositivo que no pueda ejecutar por sí solo una aplicación de VPN.
Páginas del generador de configuraciones:
- OpenVPN: windscribe.com/getconfig/openvpn
- WireGuard: windscribe.com/getconfig/wireguard
Compatibilidad & ruta de configuración
Usa este árbol de decisiones para encontrar la sección adecuada para tu caso:
- ¿WRT32X con el firmware de fábrica de Linksys? → Ve a la Parte 1 (OpenVPN)
- ¿WRT1900AC, WRT1900ACS o WRT3200ACM con el firmware de fábrica de Linksys? → Detente. El firmware de fábrica de estos modelos no incluye un cliente de VPN saliente. Instala primero DD-WRT (consulta la sección Instalar DD-WRT) y luego vuelve a las instrucciones siguientes.
- ¿Utilizas DD-WRT y quieres OpenVPN? → Usa la Parte 2 (se aplica a todas las versiones de DD-WRT)
- ¿Utilizas DD-WRT con una versión actual y quieres WireGuard? → Usa la Parte 3 (recomendado). Una versión actual mostrará el botón Import Configuration en Setup → Tunnels.
- ¿Utilizas DD-WRT con una versión antigua y quieres WireGuard? → Usa la Parte 4 (manual). Las versiones antiguas no muestran el botón Import Configuration.
Alcance de esta guía: Los pasos siguientes solo cubren los modelos WRT32X, WRT1900AC, WRT1900ACS y WRT3200ACM. Si tienes un Linksys Velop, un modelo de la serie EA, uno de la serie MR o un router empresarial Linksys, esta guía no se aplica a tu dispositivo.
Nota sobre el firmware: De los modelos Linksys WRT incluidos en esta guía, el WRT32X es el único que se espera que incluya un cliente OpenVPN en el firmware de fábrica. El firmware de fábrica de los modelos WRT1900AC, WRT1900ACS y WRT3200ACM suele ofrecer funciones de servidor OpenVPN y acceso remoto, no un cliente de VPN saliente para conectarse a un servicio como Windscribe.
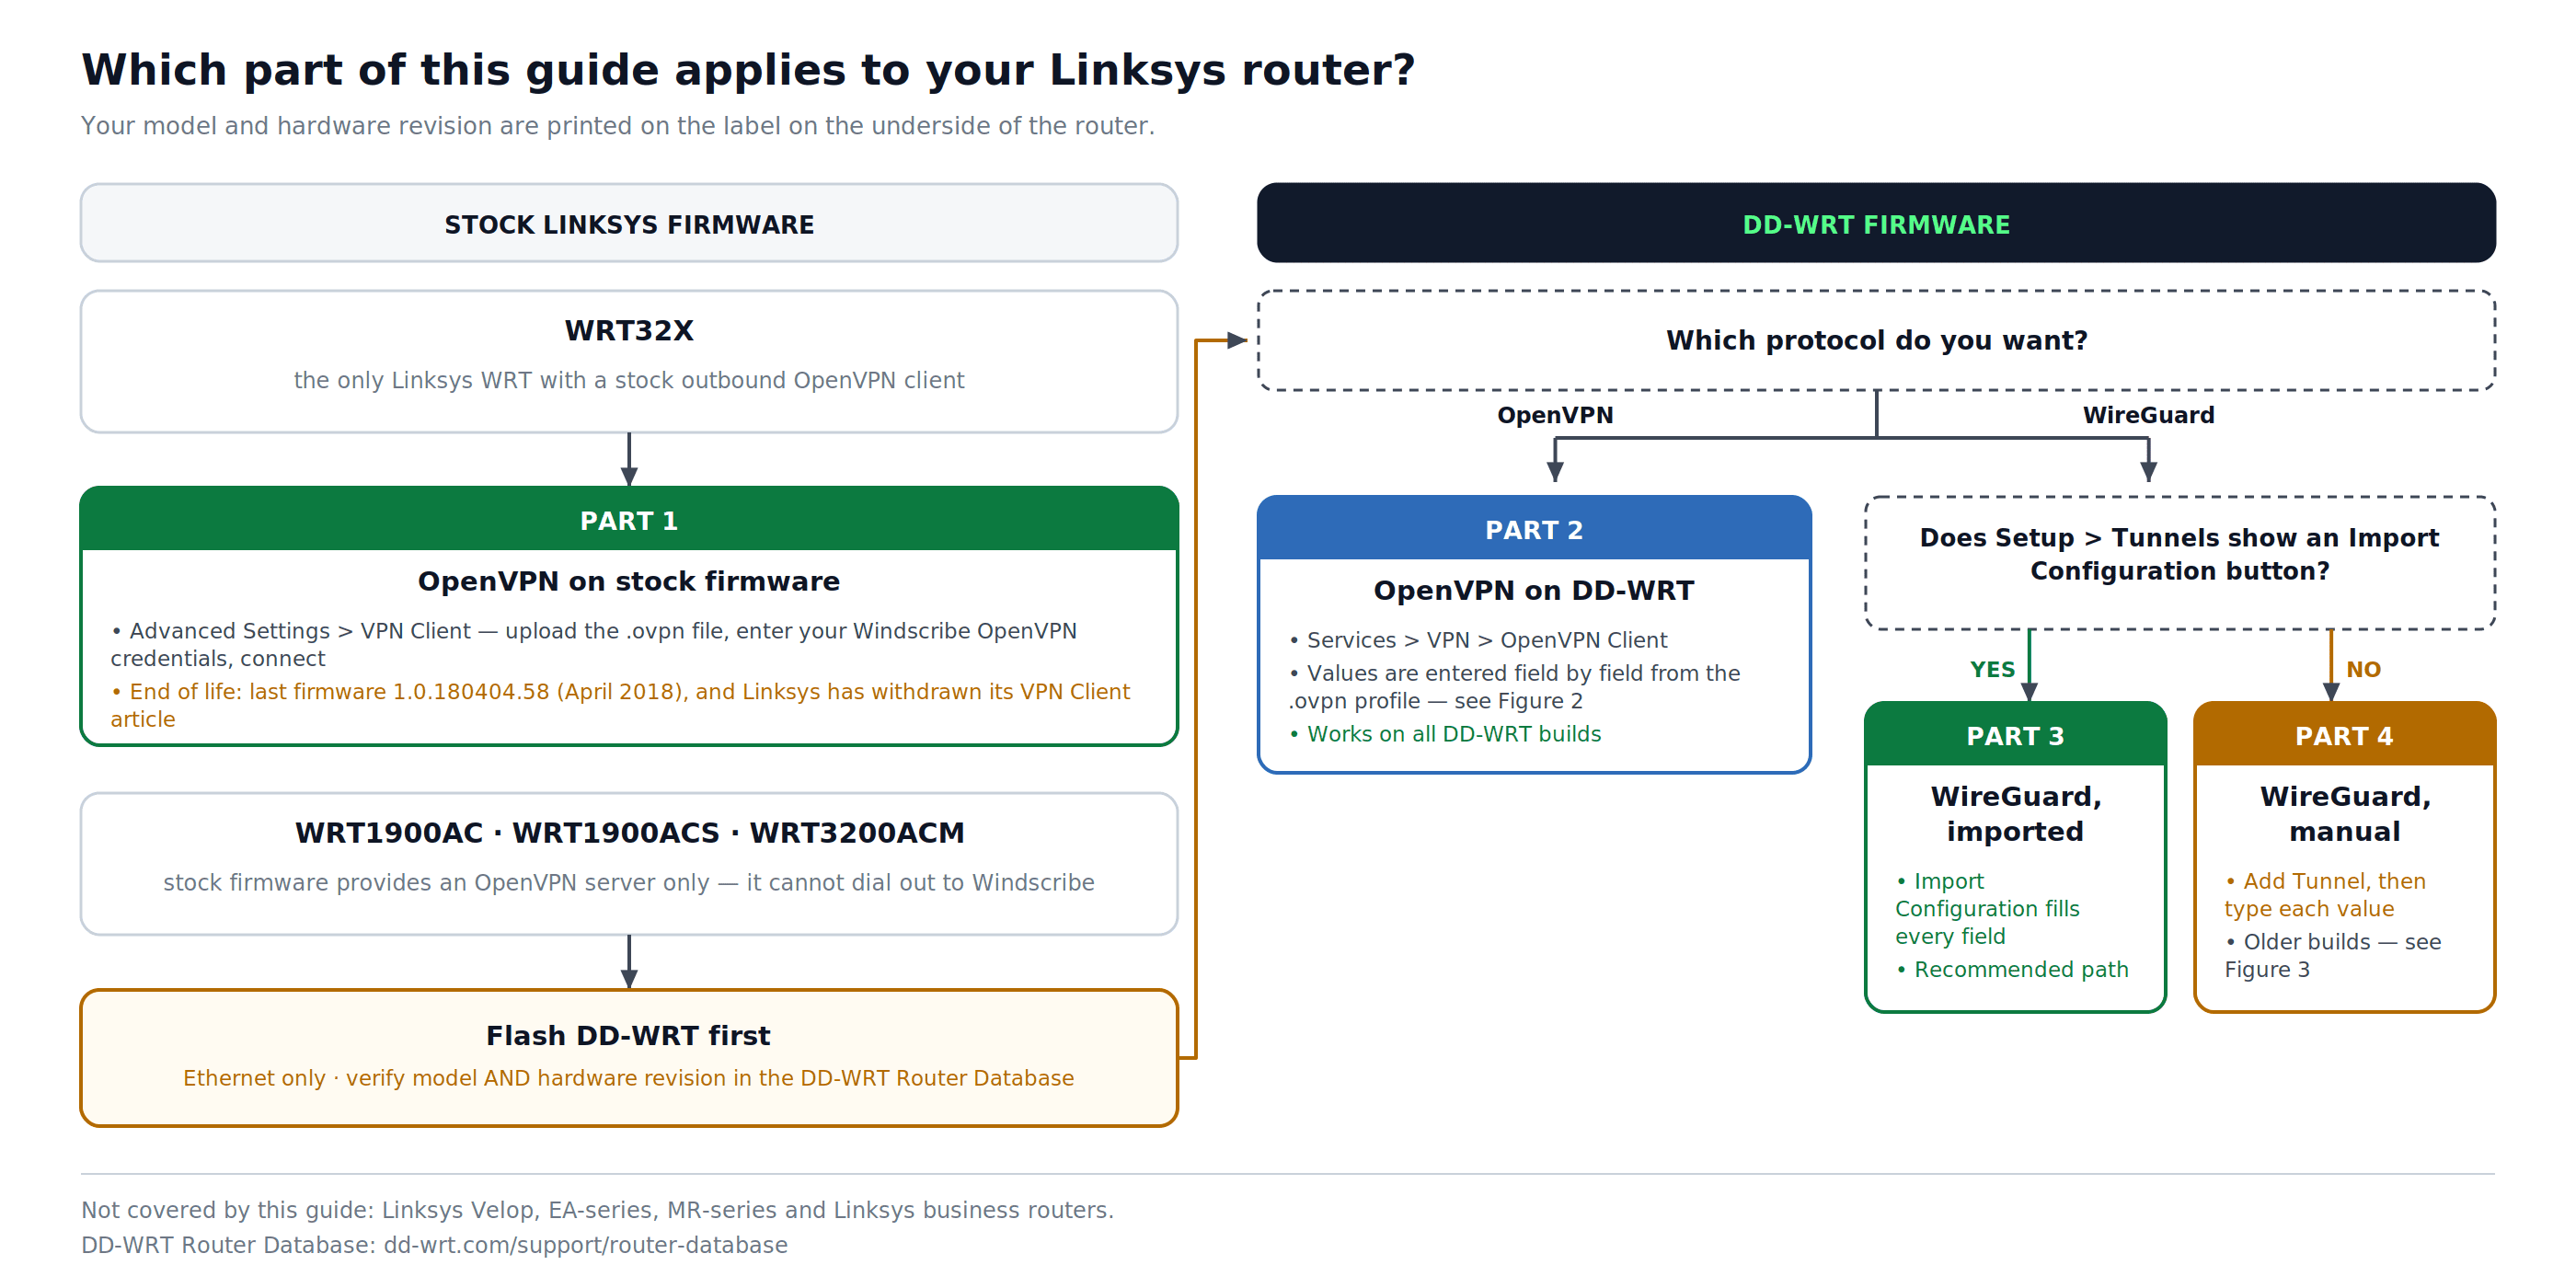
Figura 1: Qué parte de la guía se aplica a tu modelo y firmware, y dónde encaja la instalación de DD-WRT.
Instalar DD-WRT (usuarios de WRT1900AC, WRT1900ACS y WRT3200ACM)
Instalar firmware de terceros puede anular la garantía o afectar al derecho a recibir asistencia de Linksys. Una instalación incorrecta o interrumpida puede inutilizar el dispositivo de forma permanente.
Antes de instalarlo:
- Usa una conexión Ethernet con el router durante la instalación. Hacerlo mediante Wi-Fi conlleva el riesgo de que la transferencia se interrumpa y el dispositivo quede inutilizado.
- Confirma el modelo exacto y la revisión de hardware en la base de datos de routers de DD-WRT. No instales una versión destinada a una revisión de hardware diferente.
- Sigue al pie de la letra las instrucciones del proveedor del firmware para tu modelo.
- Una vez instalado DD-WRT, vuelve a la Parte 2, 3 o 4 de esta guía.
Parte 1: Configuración de OpenVPN (WRT32X, firmware de fábrica)
Paso 1: Descarga el perfil de OpenVPN & obtén las credenciales
- Inicia sesión en windscribe.com y ve al generador de configuraciones de OpenVPN (o ve directamente a My Account → Config Generator).
- Configura lo siguiente:
- Location: Selecciona la ubicación del servidor a la que quieras conectarte.
- Protocol: Se recomienda UDP por su velocidad. Usa TCP si UDP está bloqueado o es inestable en tu red.
- Port: Usa 443 si no estás seguro.
- OpenVPN Version: Elige la versión más reciente que admita el firmware de tu router.
- Haz clic en Download Config para guardar un perfil
.ovpn. El perfil contiene el certificado de la CA y la clave TLS-auth en bloques<ca>y<tls-auth>integrados. - En la misma página, haz clic en Get Credentials. Copia el OpenVPN Username y la OpenVPN Password. Estas credenciales son específicas de OpenVPN y son distintas del correo electrónico y la contraseña con los que inicias sesión en tu cuenta de Windscribe.
Un archivo de configuración, una ubicación. Cada archivo de configuración está asociado a una sola ubicación de servidor. Descarga un archivo de configuración distinto para cada ubicación que quieras utilizar. Solo puede haber un túnel activo en el router a la vez.
Paso 2: Accede al panel de administración del WRT32X
- Conecta un dispositivo al router mediante Wi-Fi o Ethernet.
- Abre un navegador y ve a http://192.168.1.1 o http://myrouter.local. Si ninguna de las dos direcciones carga, consulta la dirección correcta en la etiqueta del router.
- Inicia sesión con las credenciales de administrador del router. Usa la contraseña que estableciste durante la configuración inicial. Si nunca la cambiaste, consulta la etiqueta de la parte inferior del router o la documentación de Linksys correspondiente a tu modelo exacto.
Paso 3: Ve al cliente de VPN
- En la barra lateral izquierda, haz clic en Advanced Settings.
- Haz clic en VPN Client.
Paso 4: Importa el archivo de configuración & conéctate
- En OpenVPN Client, haz clic en Choose File.
- Selecciona el archivo
.ovpndescargado en el Paso 1 y haz clic en Open. - En el campo Username, introduce tu OpenVPN Username de Windscribe del Paso 1.
- En el campo Password, introduce tu OpenVPN Password de Windscribe del Paso 1.
- Haz clic en Connect.
Paso 5: Verifica la conexión
Después de conectarte, sigue los pasos de la sección Verificar la conexión que aparece más adelante.
Parte 2: Configuración de OpenVPN (firmware DD-WRT)
Esta configuración se basa en el proceso de configuración de OpenVPN para DD-WRT de Windscribe. El cliente OpenVPN de DD-WRT requiere introducir valores individuales extraídos de los archivos de configuración en lugar de importar un único archivo.
Paso 1: Descarga el perfil de OpenVPN & obtén las credenciales
- Inicia sesión en windscribe.com y ve al generador de configuraciones de OpenVPN.
- Selecciona Location / IP, Protocol, Port y la OpenVPN Version más reciente que admita tu versión de DD-WRT.
- Haz clic en Download Config para guardar un perfil
.ovpn. Mantén el archivo abierto: contiene las directivas de conexión y los bloques<ca>y<tls-auth>integrados. - Haz clic en Get Credentials y copia tu OpenVPN Username y tu OpenVPN Password. Estas credenciales son distintas de las que utilizas para iniciar sesión en Windscribe.
Paso 2: Extrae del archivo de configuración los datos del servidor
- Abre el archivo .ovpn con un editor de texto sin formato (el Bloc de notas en Windows; en macOS, abre TextEdit y selecciona Format → Make Plain Text antes de abrir el archivo para evitar problemas con el formato de texto enriquecido).
- Busca la línea que comienza por
remote. Tendrá este aspecto:remote [hostname] [port]
- Copia el nombre de host completo exactamente como aparece. Este es tu Server IP/Name. El número que sigue al nombre de host es tu Port. No modifiques ni abrevies el nombre de host.
Mantén abierto este archivo: volverás a necesitarlo en el Paso 4.
Paso 3: Abre el cliente OpenVPN de DD-WRT
- Abre un navegador y ve a http://192.168.1.1 (o a la IP LAN que utilice tu router DD-WRT si es diferente).
- Haz clic en la pestaña Services de la parte superior y luego en la subpestaña VPN.
- Desplázate hasta OpenVPN Client.
- Configura Start OpenVPN Client como Enable. Aparecerá el formulario de configuración completo.
Paso 4: Introduce los ajustes de OpenVPN
Rellena los siguientes campos con los valores de tu archivo de configuración y tus credenciales. Deja con sus valores predeterminados todos los campos que no aparezcan aquí.
| Field | Value |
|---|---|
| Server IP/Name | Copia el nombre de host completo exactamente como aparece en la línea remote de tu archivo .ovpn |
| Port | Copia el número de puerto exactamente como aparece en la línea remote de tu archivo .ovpn |
| Tunnel Device | TUN |
| Tunnel Protocol | UDP o TCP (debe coincidir con el protocolo que seleccionaste al generar la configuración) |
| Encryption Cipher | Copia el valor de cipher de tu perfil generado. Los perfiles actuales 2.4.6+ usan AES-256-GCM; los perfiles antiguos usan AES-256-CBC. |
| Hash Algorithm | Copia el valor de auth de tu perfil generado (SHA512 en los perfiles actuales). |
| User Pass Authentication | Enable |
| Username | Tu OpenVPN Username de Windscribe (del Paso 1) |
| Password | Tu OpenVPN Password de Windscribe (del Paso 1) |
| Advanced Options | Enable |
| TLS Cipher | None |
| LZO Compression | No |
| NAT | Enable |
| Firewall Protection | Enable |
| IP Address | Déjalo en blanco |
| Subnet Mask | Déjalo en blanco |
| Tunnel MTU Setting | 1500 |
| Tunnel UDP Fragment | Déjalo en blanco |
| Tunnel UDP MSS-Fix | Disabled (actívalo únicamente si tu ISP lo requiere) |
| nsCertType verification | Checked, si está presente en tu versión de DD-WRT |
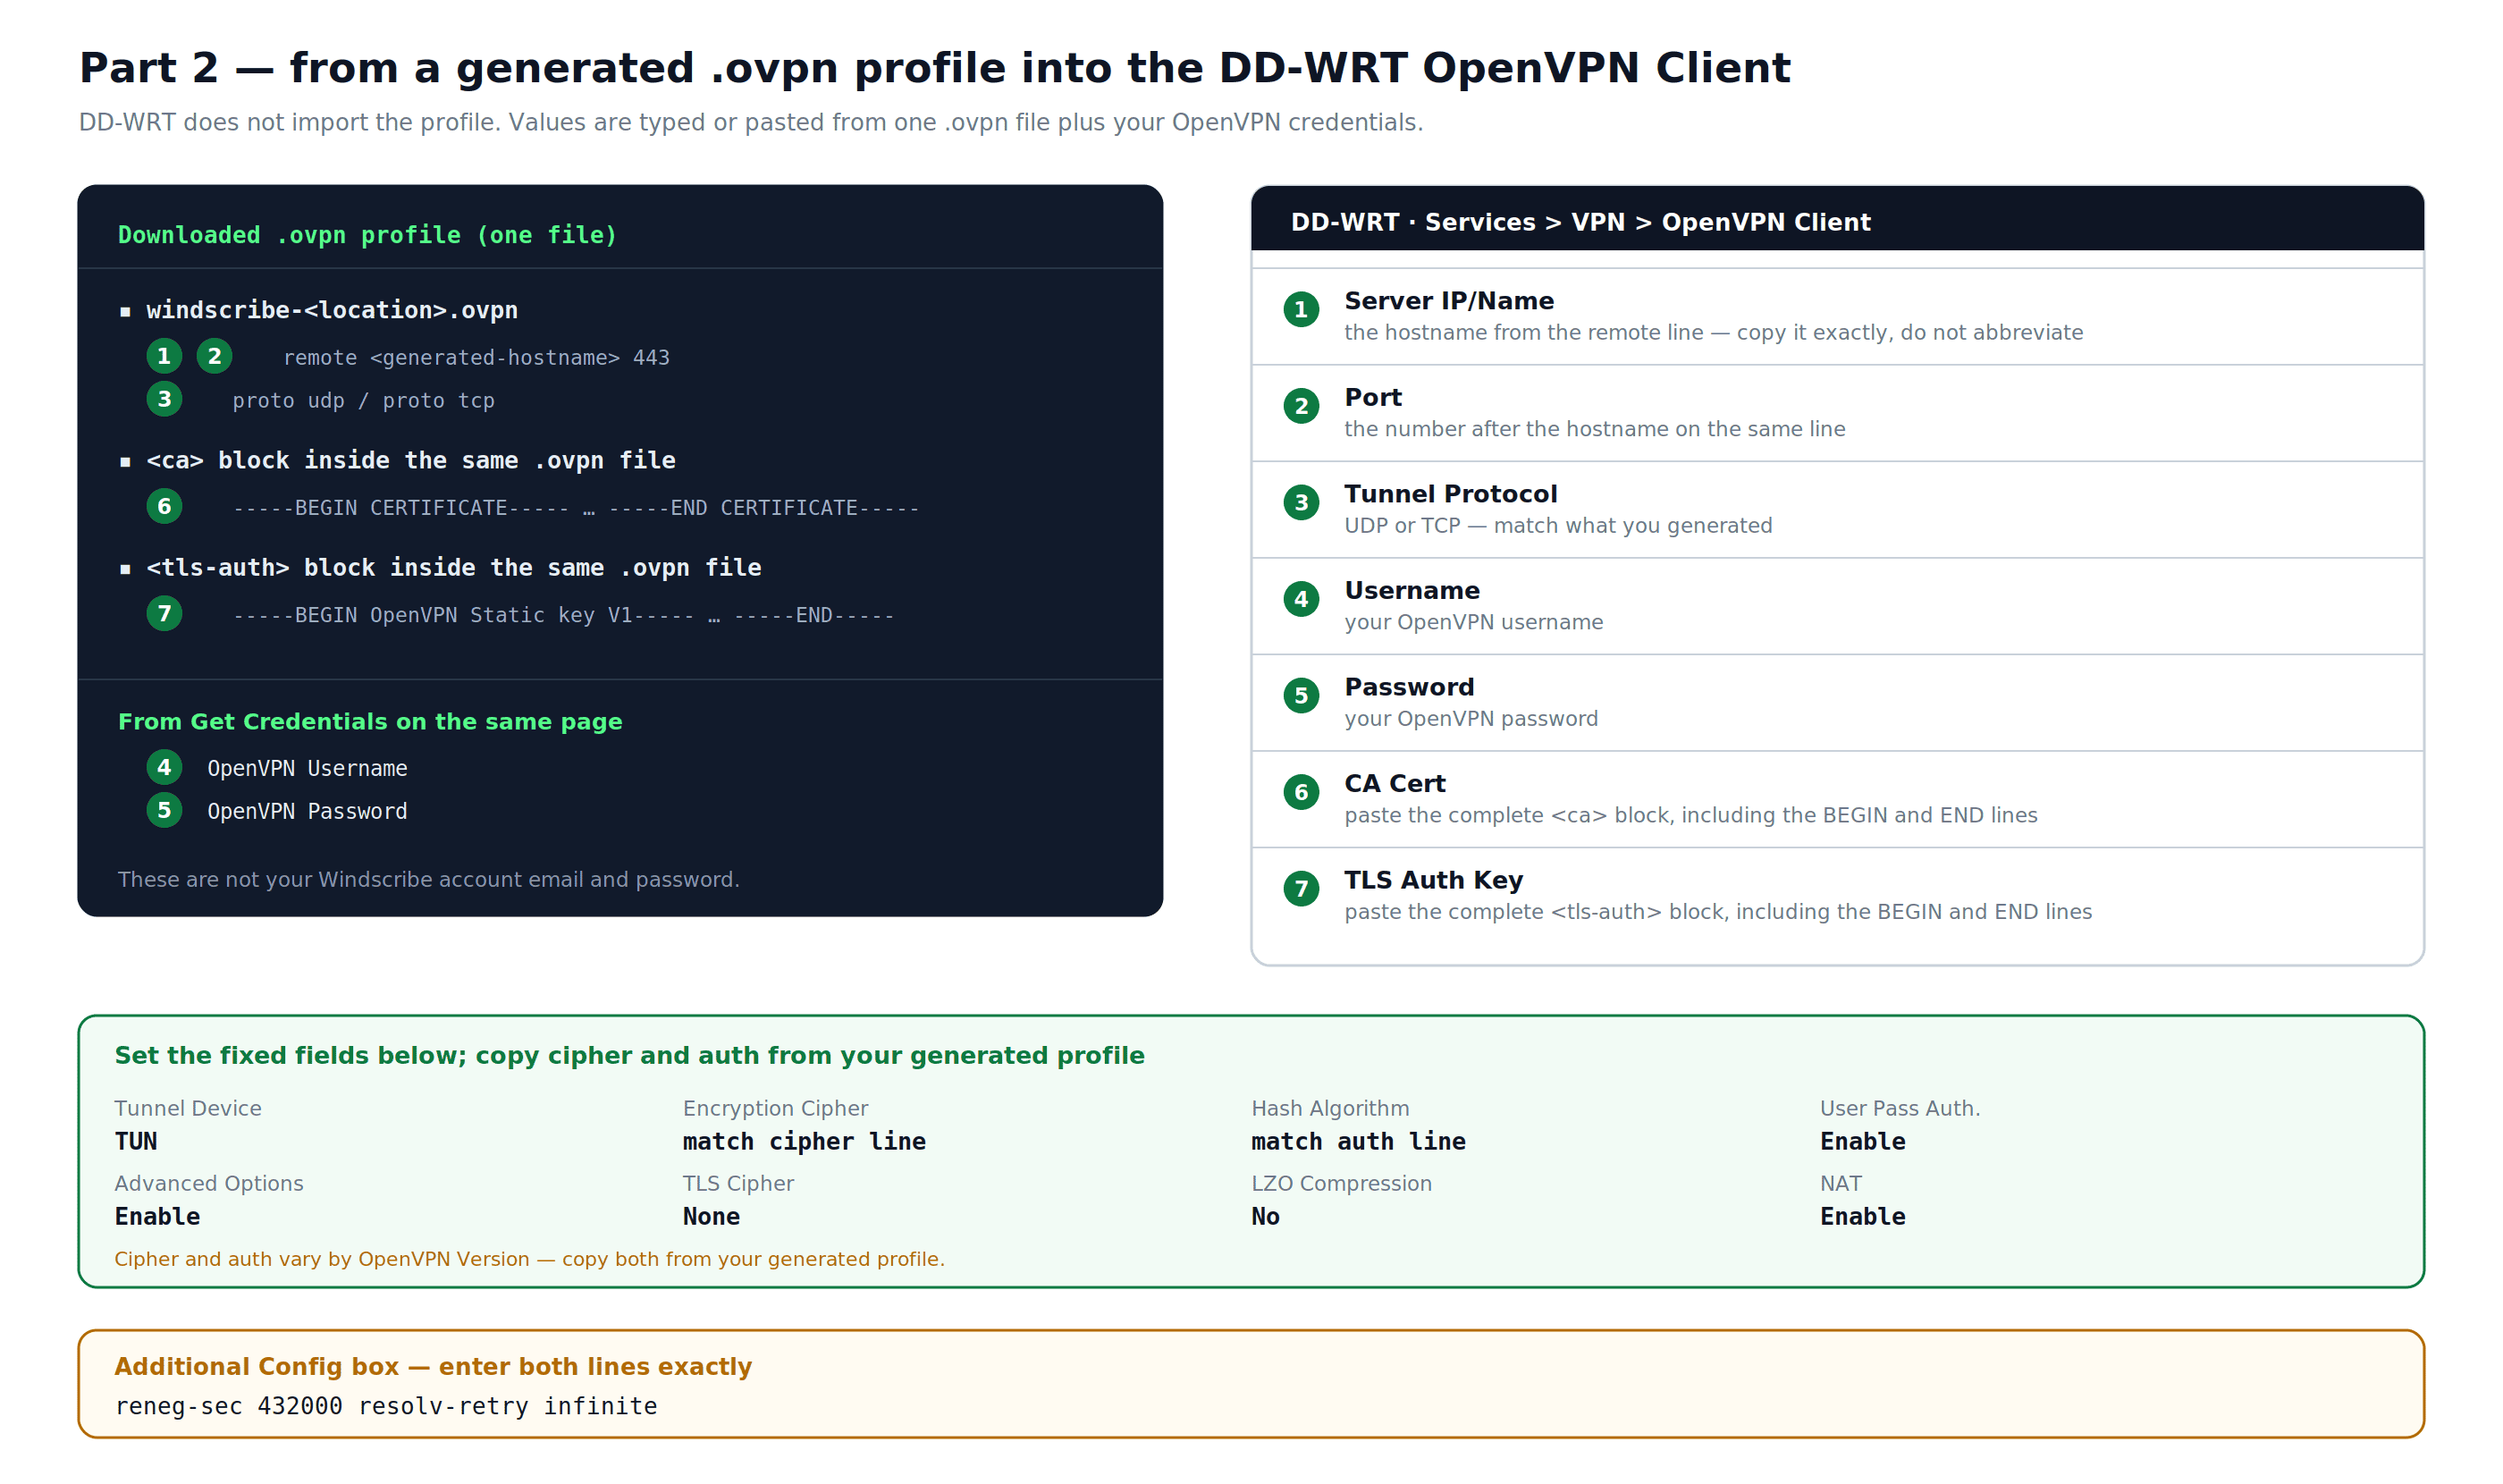
Figura 2: Parte 2 — qué valor del perfil .ovpn generado corresponde a cada campo de OpenVPN Client de DD-WRT, además de los ajustes que siempre son fijos.
Paso 5: Introduce los certificados & la configuración adicional
TLS Auth Key: En el archivo .ovpn generado, copia todo el contenido del bloque <tls-auth>, incluidas las líneas BEGIN y END, y pégalo en el campo TLS Auth Key.
Additional Config: Introduce las siguientes directivas exactamente como se muestran en el campo Additional Config:
reneg-sec 432000
resolv-retry infinite
CA Cert: En el archivo .ovpn generado, copia todo el contenido del bloque <ca>, incluidas las líneas BEGIN y END, y pégalo en el campo CA Cert.
Si los campos Username y Password no están visibles en tu versión de DD-WRT, tu versión es antigua y requiere una solución alternativa. Busca "DD-WRT" en la base de conocimientos de Windscribe para encontrar la guía actual de OpenVPN para DD-WRT, que incluye el apéndice para este caso. Se recomienda actualizar a una versión actual de DD-WRT.
Paso 6: Guarda & aplica
- Haz clic en Save en la parte inferior de la página.
- Después de que la página se actualice, haz clic en Apply Settings.
- Confirma la conexión en Status → OpenVPN: el campo State debería indicar CONNECTED SUCCESS o un estado de conexión equivalente. Luego sigue los pasos de Verificar la conexión que aparecen más adelante.
Paso 7: Haz una copia de seguridad de la configuración
Ve a Administration → Backup. Haz clic en Backup para guardar en tu ordenador un archivo llamado nvrambak.bin. Este archivo puede utilizarse para restaurar tu configuración si se restablece el router.
Parte 3: Configuración de WireGuard en DD-WRT (firmware actual, recomendado)
Este es el método que recomienda Windscribe para las versiones actuales de DD-WRT. Utiliza la función Import Configuration, que rellena automáticamente todos los campos del túnel a partir del archivo de configuración descargado.
Si no ves el botón Import Configuration en el Paso 3 siguiente, tu versión de DD-WRT es antigua. Usa la Parte 4 en su lugar.
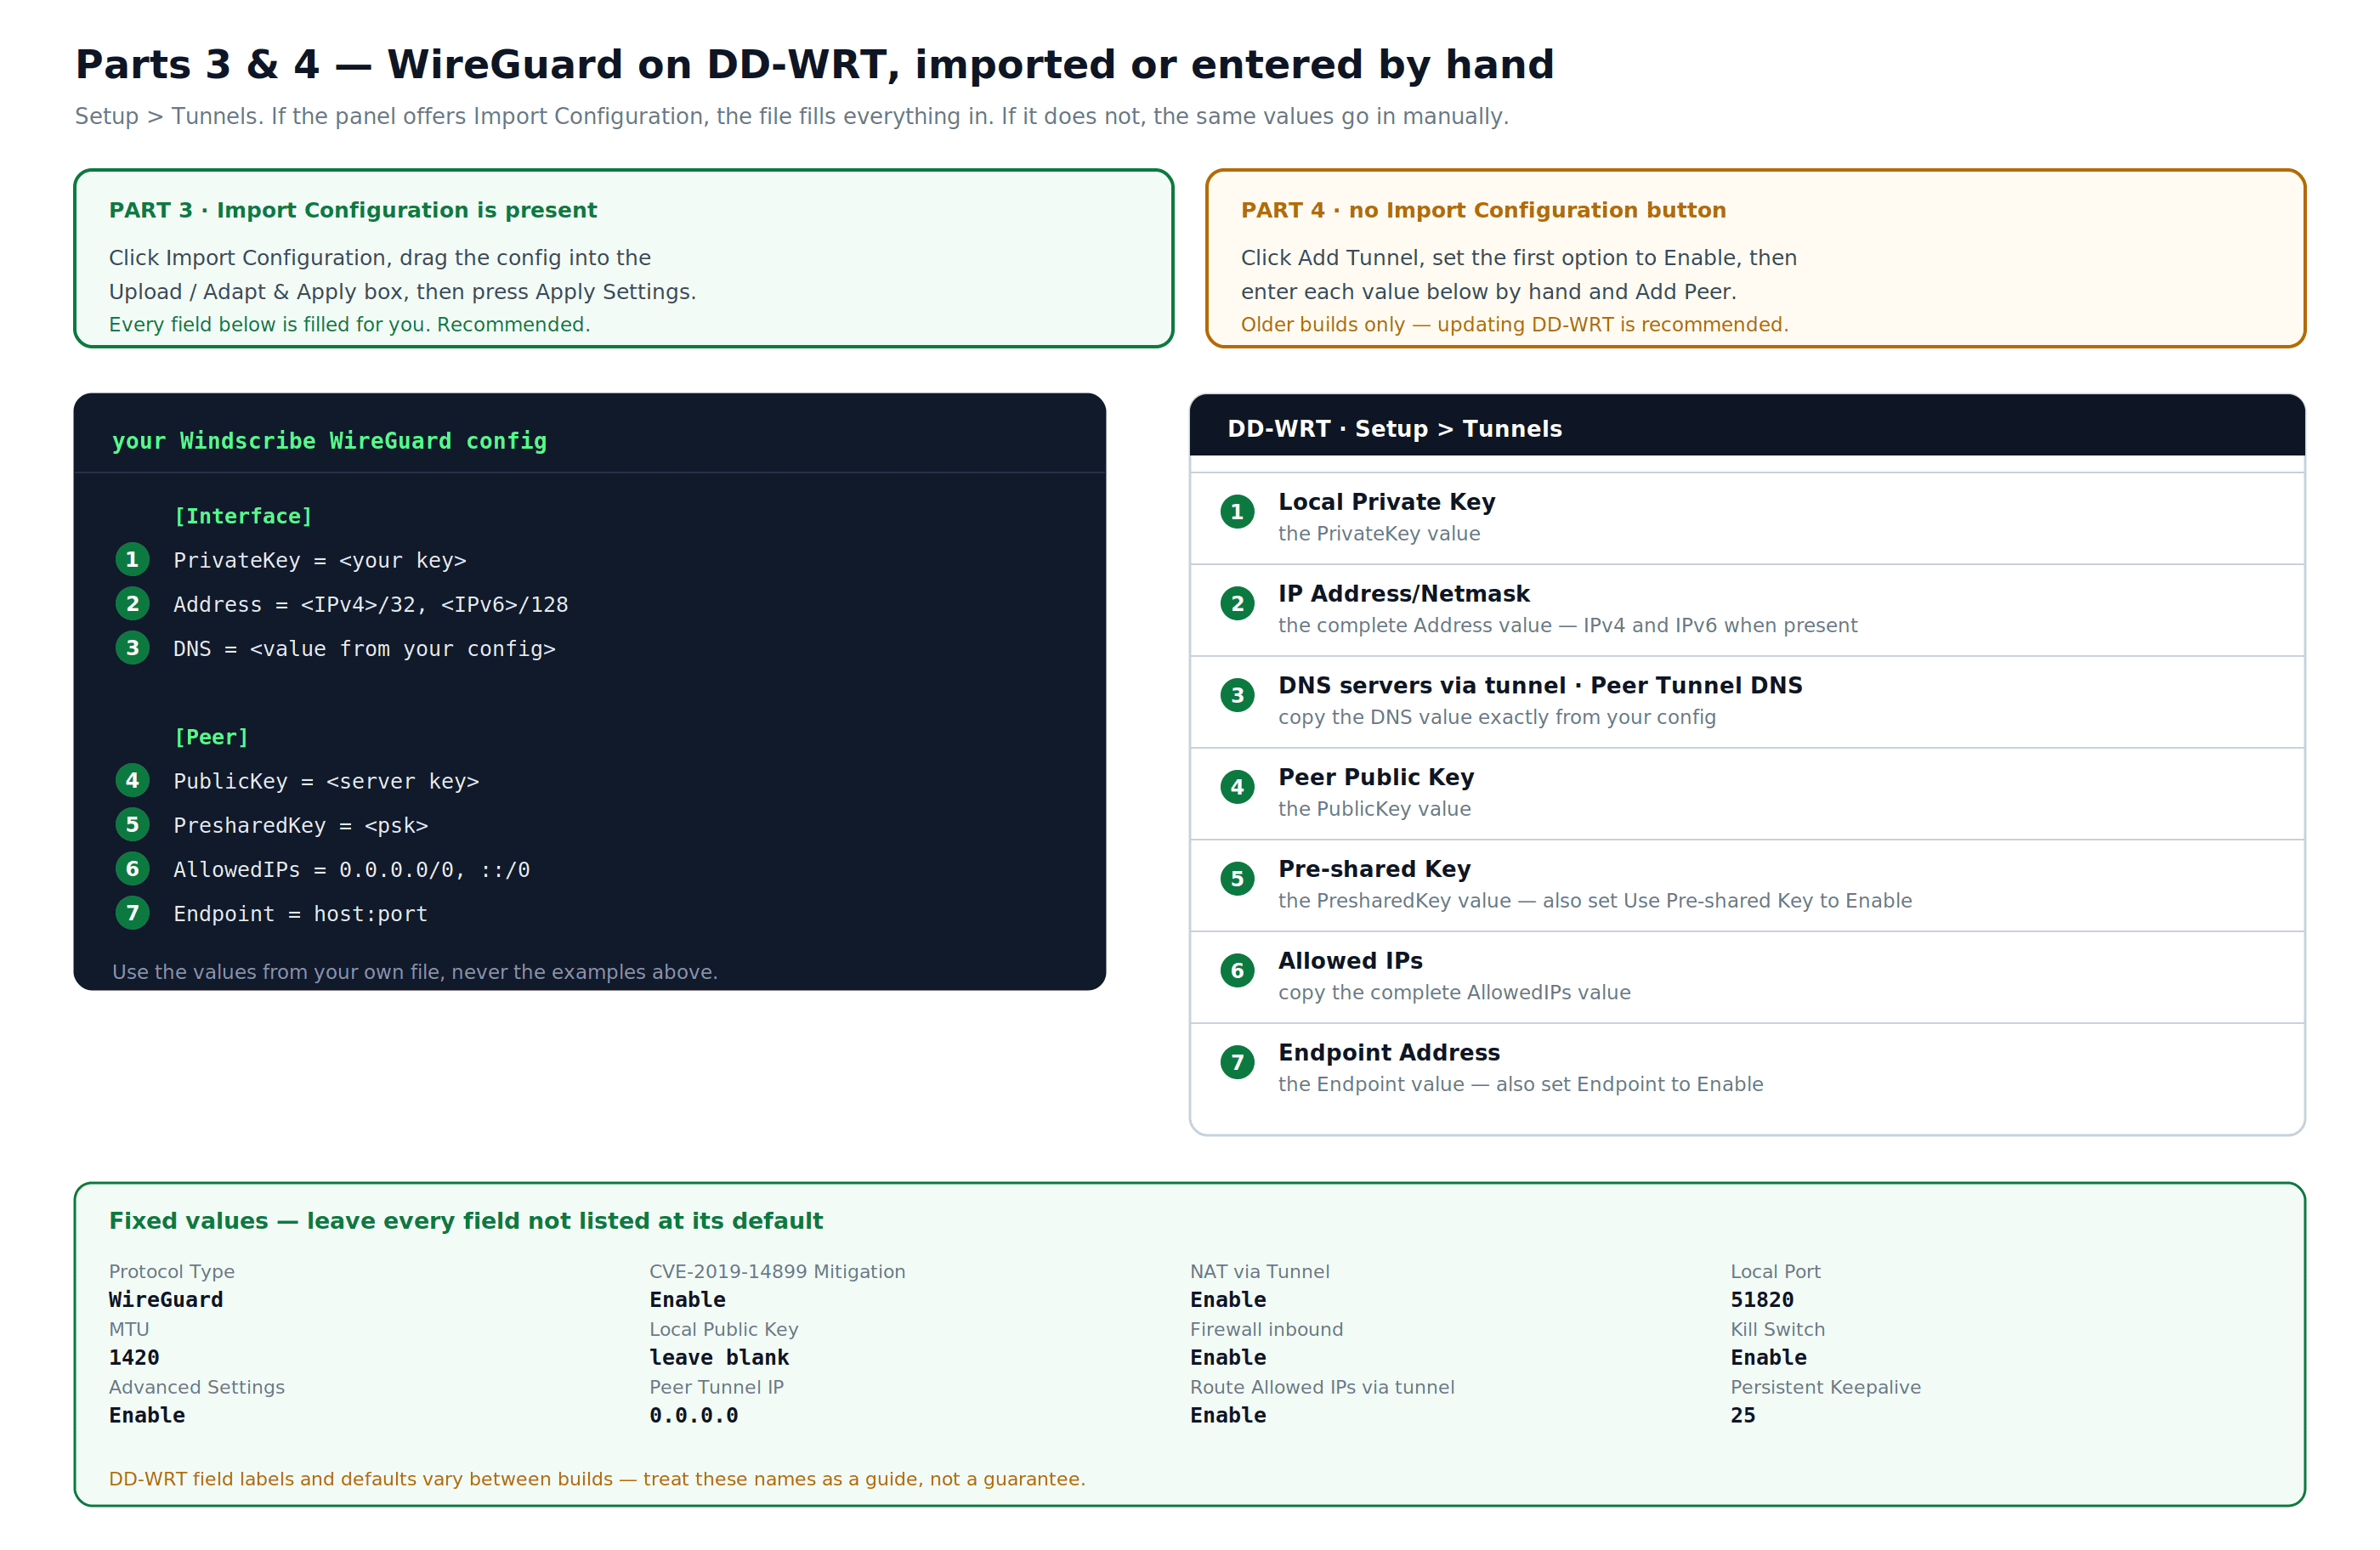
Figura 3: Partes 3 y 4 — la bifurcación entre importar y configurar manualmente, y los valores de configuración de WireGuard que corresponden a cada campo de túnel de DD-WRT.
Paso 1: Descarga la configuración de WireGuard
- Inicia sesión en windscribe.com y ve al generador de configuraciones de WireGuard.
- Selecciona una Location y un Port (usa 443 si no estás seguro).
- En Key Pair, deja seleccionado New Key Pair para configurar un router nuevo o selecciona un par de claves existente que quieras reutilizar deliberadamente.
- Haz clic en Download Config. Si está seleccionado New Key Pair, se crea un nuevo par de claves como parte de la descarga.
Paso 2: Abre el panel Tunnels de DD-WRT
- En un navegador, ve a http://192.168.1.1 (o a la IP LAN que utilice tu router si es diferente).
- Haz clic en la pestaña Setup y luego en la subpestaña Tunnels.
Paso 3: Importa la configuración
- Haz clic en Import Configuration.
- Arrastra el archivo de configuración de Windscribe descargado al cuadro Upload / Adapt & Apply.
- Todos los campos se rellenarán automáticamente.
Paso 4: Aplica los ajustes
Pulsa Apply Settings en la parte inferior. Antes de dar por finalizada la configuración, completa también el paso Verificar el enrutamiento de IPv6 y DNS y los pasos de Verificar la conexión que aparecen más adelante.
Parte 4: Configuración de WireGuard en DD-WRT (firmware antiguo, manual)
Utiliza este método si tu versión de DD-WRT no muestra el botón Import Configuration. Windscribe recomienda actualizar a la última versión de DD-WRT para tu modelo antes de continuar: dd-wrt.com/support/router-database/
Nota: Las etiquetas de los campos, la disponibilidad de los campos y los valores predeterminados de DD-WRT varían entre versiones. La tabla siguiente refleja el proceso actual de configuración de WireGuard en DD-WRT, pero tu versión podría nombrar u organizar algunos campos de otra manera. Usa los nombres de los campos siguientes como orientación, no como garantía.
Paso 1: Descarga & lee el archivo de configuración de WireGuard
- Inicia sesión en windscribe.com y ve al generador de configuraciones de WireGuard.
- Selecciona una Location y un Port (usa 443 si no estás seguro). En Key Pair, deja seleccionado New Key Pair para una configuración nueva y haz clic en Download Config. El par de claves se crea como parte de la descarga.
- Abre el archivo descargado en un editor de texto sin formato. En los pasos siguientes copiarás valores específicos de este archivo en DD-WRT. No utilices valores de ejemplo de esta guía: usa los valores reales de tu propio archivo.
Paso 2: Abre el panel Tunnels de DD-WRT & añade un túnel
- En un navegador, ve a http://192.168.1.1 (o a la IP LAN que utilice tu router si es diferente).
- Haz clic en la pestaña Setup y luego en la subpestaña Tunnels.
- Haz clic en Add Tunnel.
- Configura la primera opción como Enable.
Paso 3: Configura los ajustes del túnel
Introduce los valores siguientes. Deja con sus valores predeterminados todos los campos que no aparezcan aquí.
| Field | Value |
|---|---|
| Protocol Type | WireGuard |
| CVE-2019-14899 Mitigation | Enable |
| NAT via Tunnel | Enable |
| Local Port | Deja el valor predeterminado (51820) |
| MTU | 1420 |
| Local Public Key | Déjalo en blanco |
| DNS servers via tunnel | Copia el valor de DNS exactamente como aparece en tu archivo de configuración. Se deriva de la cuenta y la configuración, y es accesible a través del túnel. |
| Firewall inbound | Enable |
| Kill Switch | Enable |
| Advanced Settings | Enable |
| Local Private Key | Copia el valor PrivateKey de tu archivo de configuración |
Paso 4: Añade el peer
- Haz clic en Add Peer. Las opciones del peer aparecerán debajo.
- (Opcional) Introduce un nombre para esta conexión, como la ubicación del servidor, para identificarla fácilmente más adelante.
| Field | Value |
|---|---|
| Peer Tunnel IP | 0.0.0.0 (comprueba que coincida con lo que espera el campo de IP del peer de tu versión de DD-WRT) |
| Peer Tunnel DNS | Copia el valor de DNS de tu archivo de configuración |
| Endpoint | Enable |
| Endpoint Address | Copia el valor Endpoint de tu archivo de configuración. Algunas versiones de DD-WRT muestran un único campo combinado host:port; otras separan el host y el puerto en campos distintos. Comprueba tu interfaz e introduce los datos según corresponda. |
| Allowed IPs | Copia el valor completo de AllowedIPs de tu archivo de configuración. Las configuraciones permanentes actuales usan 0.0.0.0/0, ::/0. |
| Route Allowed IPs via tunnel | Enable |
| Persistent Keepalive | 25 |
| Peer Public Key | Copia el valor PublicKey de tu archivo de configuración |
| Use Pre-shared Key | Enable |
| Pre-shared Key | Copia el valor PresharedKey de tu archivo de configuración |
Paso 5: Establece la dirección IP
En la parte inferior de la configuración del túnel:
| Field | Value |
|---|---|
| IP Address/Netmask | Copia el valor completo de Address de tu archivo de configuración. Las configuraciones actuales pueden contener tanto una dirección IPv4 como una IPv6. Si tu versión de DD-WRT presenta campos separados, introduce cada valor en el campo correspondiente. |
Paso 6: Aplica los ajustes
Haz clic en Apply Settings en la parte inferior. Luego completa el paso Verificar el enrutamiento de IPv6 y DNS y los pasos de Verificar la conexión que aparecen más adelante.
Verifica el enrutamiento de IPv6 y DNS en DD-WRT
Las configuraciones actuales de WireGuard de Windscribe incluyen rutas IPv4 e IPv6 cuando están disponibles. Usa los valores completos de Address, DNS y AllowedIPs de tu configuración descargada en lugar de copiar ejemplos de esta guía. Esta comprobación se aplica tanto a la Parte 3 como a la Parte 4.
- Aplica los ajustes del túnel y ejecuta pruebas de fugas de IPv4, IPv6 y DNS desde un dispositivo conectado detrás del router.
- Si tu versión de DD-WRT no puede aceptar la dirección IPv6 generada y la ruta
::/0, o si la prueba de fugas muestra la dirección IPv6 habitual de tu ISP, abre Setup > IPv6 y configura IPv6 como Disabled. - Haz clic en Apply Settings y repite las pruebas de fugas antes de confiar en el túnel.
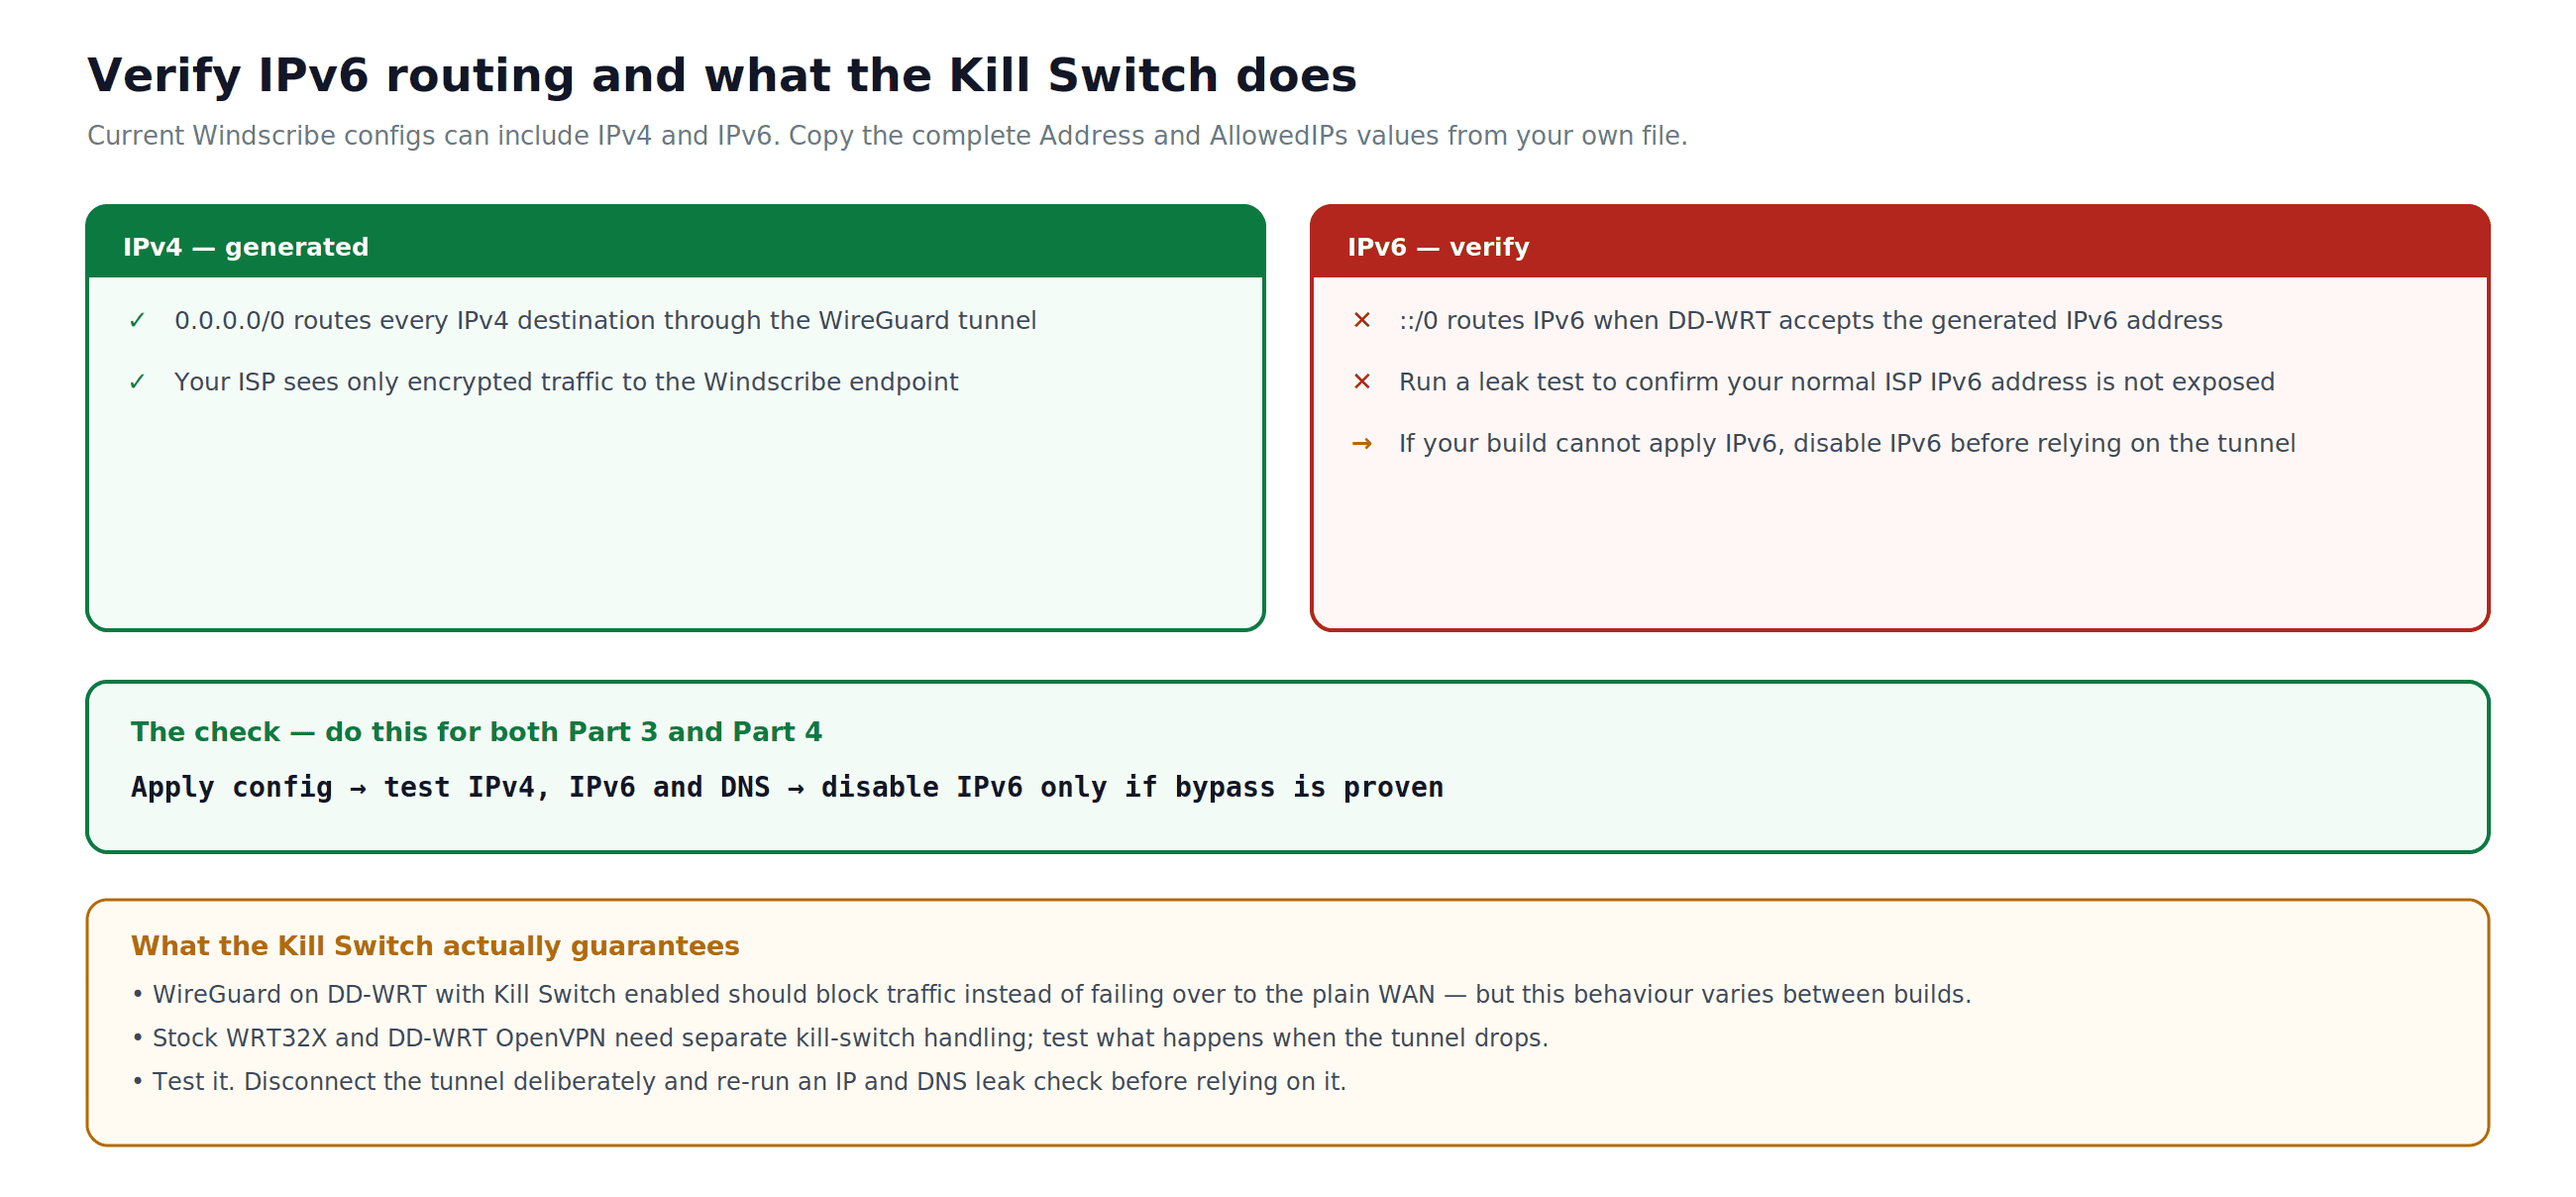
Figura 4: Cómo verificar las rutas de pila dual generadas y qué garantiza y qué no garantiza el Kill Switch.
Verifica la conexión
Después de completar cualquiera de las configuraciones de esta guía:
- Desde cualquier dispositivo conectado a través del router, visita windscribe.com. La página de inicio muestra tu IP pública actual y la ubicación detectada. Si muestra la ubicación del servidor de Windscribe en lugar de tu ubicación real, el túnel está activo.
- Ejecuta una prueba de fugas de DNS en ipleak.net. No debería aparecer ninguna entrada de tu ISP ni de tu red local. Si aparece alguna, consulta la sección Solución de problemas.
- Para las configuraciones de WireGuard, consulta la sección WireGuard Status del peer en DD-WRT (Setup → Tunnels). Una conexión activa muestra una marca de tiempo reciente del handshake y datos de transferencia.
Cambiar la ubicación del servidor
WRT32X (firmware de fábrica, OpenVPN)
Descarga un archivo de configuración nuevo para la ubicación de destino desde el generador de configuraciones de OpenVPN y repite el proceso de importación de la Parte 1, Paso 4. Para cambiar de ubicación, es necesario cargar otro archivo de configuración.
DD-WRT (OpenVPN)
La opción más segura es descargar un archivo de configuración nuevo para la ubicación de destino desde el generador de configuraciones de OpenVPN y actualizar los campos Server IP/Name, Port y Tunnel Protocol para que coincidan con los valores de la nueva configuración. Actualiza también TLS Auth Key y CA Cert si el nuevo archivo de configuración utiliza certificados diferentes. Confirma todos los valores que hayan cambiado en el nuevo archivo .ovpn antes de dar por hecho que coinciden con tus ajustes actuales. Haz clic en Save y luego en Apply Settings.
DD-WRT (WireGuard)
Cada archivo de configuración de WireGuard está asociado a una ubicación de servidor y un par de claves concretos. Para cambiar de ubicación, genera un archivo de configuración nuevo para la ubicación de destino desde el generador de configuraciones de WireGuard. Usa Import Configuration en las versiones actuales de DD-WRT o actualiza manualmente cada campo afectado en las versiones antiguas. Importar una configuración nueva sobrescribirá el túnel existente.
Solución de problemas
El túnel no se conecta: Comprueba que tu OpenVPN Username y OpenVPN Password o tus claves de WireGuard procedan del generador de configuraciones, no de los datos de inicio de sesión de tu cuenta de Windscribe. Para OpenVPN en DD-WRT, confirma que el nombre de host y el puerto se hayan copiado exactamente de la línea remote del archivo .ovpn, y que CA Cert y TLS Auth Key se hayan pegado completos, incluidas las líneas de encabezado y pie. Si los campos Username y Password no aparecen en DD-WRT, busca la guía de DD-WRT en la base de conocimientos de Windscribe para consultar la solución alternativa heredada para las credenciales. Para WireGuard, confirma que todos los campos de claves coincidan exactamente con el archivo de configuración, sin espacios ni saltos de línea adicionales.
La conexión está activa, pero todavía aparece la IP real o la ubicación original: En DD-WRT, confirma que Kill Switch esté configurado como Enabled en los ajustes del túnel de WireGuard o que el cliente OpenVPN esté configurado para redirigir todo el tráfico a través del túnel. Reinicia el router tras conectarte por primera vez.
Se detectó una fuga de DNS en ipleak.net: Asegúrate de que las consultas DNS se dirijan a través del túnel. En DD-WRT, una opción es configurar como DNS estático en Setup → Basic Setup → Network Address Server Settings el DNS de tu túnel de Windscribe, aunque la gestión exacta del DNS varía según la versión y la configuración. Para WireGuard, el DNS del túnel es el valor DNS de tu archivo de configuración; cópialo exactamente en lugar de usar el valor de un ejemplo. Ejecuta una prueba de fugas después de cualquier cambio de DNS para confirmarlo. Completa también la sección Verificar el enrutamiento de IPv6 y DNS anterior; desactiva IPv6 únicamente cuando tu versión no pueda aplicar la ruta IPv6 generada o las pruebas demuestren que se está eludiendo.
Velocidades lentas: Cambia a un servidor más cercano geográficamente. Para obtener un mayor rendimiento, prefiere WireGuard a OpenVPN y UDP a TCP, a menos que UDP esté bloqueado en tu red. TCP en el puerto 443 puede resultar útil en redes restrictivas, pero no sustituye a los modos Stealth o WStunnel de la aplicación de Windscribe.
Qué no incluye la configuración en el router
La configuración de la VPN en el router no reproduce en cada dispositivo todas las funciones de la aplicación de Windscribe:
- No hay Firewall ni Kill Switch de la aplicación para cada dispositivo
- No hay una función Split Tunneling como la de la aplicación de Windscribe. Los usuarios avanzados pueden utilizar el enrutamiento basado en políticas de DD-WRT, pero queda fuera del alcance de esta guía.
- No se puede cambiar el protocolo ni la ubicación desde la aplicación en cada dispositivo
- No hay Emergency Connect ni suplantación de direcciones MAC
- R.O.B.E.R.T. solo funciona cuando el router dirige el DNS a través del túnel de Windscribe; gestiona las listas de bloqueo en windscribe.com/myaccount#robertrules
- Las Static IPs se comparten con un grupo reducido de usuarios. Windscribe no ofrece IP dedicadas. Si tienes el complemento Static IP en un plan de pago que cumpla los requisitos, descarga una configuración de Static IP desde el generador de configuraciones y sigue los mismos pasos de configuración.
Para usar cualquiera de estos controles en un dispositivo concreto, ejecuta directamente la aplicación de Windscribe en ese dispositivo.
Preguntas frecuentes
¿Necesito una cuenta de pago de Windscribe para configurar una VPN en mi router?
Sí. Los generadores de configuraciones de OpenVPN y WireGuard solo están disponibles para suscriptores de Pro y Build-A-Plan. Una cuenta gratuita no puede generar archivos de configuración ni utilizarse para configurar la VPN en el router.
¿Una VPN en el router reducirá la velocidad de mi conexión a Internet?
Es de esperar cierta reducción del rendimiento. El procesador del router se encarga del cifrado de todos los dispositivos conectados, y los routers de consumo tienen menos capacidad de procesamiento que un ordenador de escritorio o un teléfono. WireGuard tiene una sobrecarga menor que OpenVPN y normalmente ofrece un mejor rendimiento en el router. El impacto real depende del modelo de router, la velocidad de la conexión y la distancia hasta la ubicación del servidor al que te conectes.
¿Puedo ejecutar la aplicación de Windscribe en un dispositivo que también está conectado a través de la VPN del router?
Técnicamente sí, pero esto crea una configuración de doble VPN en ese dispositivo. Si necesitas funciones de la aplicación como Split Tunneling, cambio de protocolo o Emergency Connect, suele ser más sencillo ejecutar directamente la aplicación de Windscribe en ese dispositivo en lugar de depender del túnel del router para él. Los usuarios avanzados también pueden utilizar el enrutamiento basado en políticas de DD-WRT para excluir dispositivos concretos del túnel del router, pero queda fuera del alcance de esta guía.
¿Qué sucede si se interrumpe la conexión de la VPN?
Con WireGuard en DD-WRT y Kill Switch activado, el tráfico debería bloquearse en lugar de volver a la conexión WAN sin cifrar, pero este comportamiento puede variar según la versión de DD-WRT. Después de la configuración, compruébalo con pruebas de fugas de IP y DNS antes de confiar en él. Con OpenVPN en el firmware de fábrica del WRT32X y con OpenVPN en DD-WRT sin un Kill Switch configurado por separado, el tráfico puede volver a la ruta WAN normal si se interrumpe el túnel. Ejecuta una prueba de fugas de IP y DNS después de configurar la conexión para comprobar su comportamiento en condiciones normales.
¿Windscribe registra mi actividad?
No. Windscribe no registra la actividad de navegación, las consultas DNS, los registros de conexión, las marcas de tiempo de las IP ni los registros de sesión. Windscribe sí almacena datos limitados de la cuenta y del servicio, incluidos el momento de la última actividad y el ancho de banda utilizado durante un periodo de 30 días, para aplicar los límites de los planes y evitar abusos. Consulta la Política de privacidad de Windscribe completa para obtener todos los detalles. Esto se aplica tanto si te conectas mediante la aplicación de Windscribe como mediante una configuración manual del router.
¿Puedo usar una cuenta de Windscribe en mi router y en mis otros dispositivos al mismo tiempo?
Sí. Windscribe permite conexiones simultáneas ilimitadas en una sola cuenta. Puedes ejecutar la VPN del router para tu red doméstica mientras utilizas a la vez la aplicación de Windscribe en tu teléfono, portátil o cualquier otro dispositivo. Esta opción está destinada a tus propios dispositivos y al uso doméstico. Está prohibido compartir la cuenta.
Empieza a usar Windscribe
La configuración del enrutador requiere un plan de pago elegible de Windscribe. Compruebe las opciones y precios de los planes actuales antes de generar una configuración.
Compara los planes en windscribe.com/upgrade